Стойкость пароля
К сожалению, многие до сих пор не знают и не понимают, насколько важно иметь сложный пароль. В наше время практически каждый имеет доступ к своим банковским счетам через интернет, доступы к различным сервисам, к кабинетам своего интернет провайдера и т.д. и т.п. Практически во всех местах, которые закрываются паролем хранится ваша личная информация, начиная от ФИО и заканчивая данными платежной карты.
Далеко не каждый сервис требует сложный пароль и поэтому часто человек не задумываясь вставляет в поле «Пароль» что-то совсем простое и хорошо запоминающееся. Мы настоятельно рекомендуем вам придумывать сложные пароли, которые не смогут взломать за считанные минуты.
А насколько сложные у вас пароли поможет оценить этот сервис. Вводите ваш пароль в поле ниже и вы получите информацию о времени, которое потребуется на взлом вашего пароля.
Внимание! Мы не сохраняем и не передаем данные, введенные вами в поле проверки пароля.
Исследователи показали скорость перебора разных паролей с помощью инструмента ИИ
Фирма по кибербезопасности Home Security Heroes опубликовала исследование, в котором показала работу инструмента на основе искусственного интеллекта PassGAN для проверки более 15 680 000 паролей. Они смогли подобрать 51% распространённых паролей менее чем за минуту.

PassGAN потребовалось менее часа, чтобы с помощью брутфорса взломать 65% паролей, а 71% был подобран менее чем за день и 81% — менее чем за месяц.
Исследователи составили таблицу, которая показывает, какие пароли являются самыми сложными. Если человек использует 12-значный пароль, состоящий из прописных и строчных букв, инструменту может потребоваться 289 лет, чтобы взломать его. При добавлении цифр этот срок увеличивается до 2000 лет, а символов — до 30 000 лет.
В Home Security Heroes рекомендуют использовать пароли, состоящие не менее чем из 12 символов, и включающие не только цифры. Они встроили в свой сайт инструмент, где можно написать случайный пароль, и ресурс сообщит, сколько времени займёт его взлом.
Ранее исследователи из Университета Глазго разработали систему ThermoSecure, которая способна мгновенно угадывать пароль, анализируя тепловой отпечаток кончиков пальцев на клавиатуре или экране смартфона. Для этого они обучили искусственный интеллект эффективно читать изображения и делать обоснованные предположения о паролях из подсказок тепловых сигнатур с использованием вероятностной модели. Оказалось, что ThermoSecure способна раскрыть 86% паролей, если тепловизионный снимок был сделан в течение 20 секунд, 76%, если прошло 30 секунд и 62% спустя 60 секунд после ввода.
- исследование
- кибербезопасность
- искусственный интеллект
- пароли
- взлом паролей
- слабые пароли
- машинное обучение
- Информационная безопасность
- Криптография
- Машинное обучение
- Исследования и прогнозы в IT
- Искусственный интеллект
Проверьте, за какое время смогут подобрать ваш пароль
Безопасность личных данных в интернете сегодня играет, пожалуй, одну из ключевых ролей и зависит она прежде всего от надежности используемых пользователями паролей. В этой статье мы хотим напомнить вам о главных принципах составления надежных паролей, а также поделимся быстрым способом их проверки от взлома с помощью специального сервиса.
В наши дни от надежности используемых паролей порой зависит уже не только безопасность личной информации или фотографий в социальных сетях. Нередко пароли также являются и главным барьером на пути к использованию платежной информации, поэтому сегодня так важно относиться к их составлению ответственно.

Как создать безопасный пароль?
- Используйте пароли длиной от 10 символов и больше. Многие пренебрегают длиной своего пароля. Тем не менее, даже достаточно легкий пароль намного сложнее подобрать, если в нем больше 10 символов, а его безопасность существенно повышается с каждым новым символом;
- Избегайте простых последовательностей и распространенных символов. Такие простые комбинации, как qwerty или password, являются самыми уязвимыми и подбираются злоумышленниками всего за несколько секунд;
- Не используйте личную информацию при составлении паролей, будь то даты рождения, клички животных, имена и марки автомобилей. Эта информация может быть раскрыта в первую очередь после изучения общедоступной информации в соцсетях;
- При составлении паролей обязательно используйте специальные символы, а также буквы верхнего и нижнего регистров клавиатуры;
- Используйте слова или части слов, которые не связаны друг с другом по смыслу, и располагайте их в хаотичном порядке. Можно также взять за основу какое-нибудь случайное предложение или фразу из фильма, которые вы точно не забудете, и составить пароль из них.
Для примера воспользуемся предложением «Тото, у меня такое ощущение, что мы больше не в Канзасе». Для составления сильного пароля можно использовать первые две буквы каждого слова, где каждая вторая буква станет заглавной, а запятые заменим на другие спецсимволы: !?). В результате у меня получился вот такой пароль: «tO!umEtAoSH?chmYbOnEvkA)», который не сложно запомнить, а главное, он соответствует всем основным требованиям безопасности.
- Используйте онлайн-генераторы случайных паролей.
Для создания пароля можно использовать один из онлайн-сервисов, например, onlinepasswordgenerator.ru или passgen.ru.

- При создании паролей используйте мнемонические техники запоминания. Допустим, что с помощью онлайн генератора у вас получился вот такой пароль «m3j_Vtg+QnT*7f», состоящий из цепочки случайных символов. Теперь в его хаотичной структуре нужно попытаться отыскать закономерности, которые вы сможете запомнить. У меня получилось: «мои 3 жасмина под Объемным тангенсом добавили Королеву на Троне умноженную на семь фруктов».
Да, звучит действительно не очень, но зато в пароле соблюдены все основные правила безопасности, и его практически невозможно подобрать даже с использованием специальных программ, а используя такую мнемотехнику, его достаточно легко запомнить.
- Используйте менеджеры паролей. Менеджеры паролей являются своего рода разумным компромиссом при использовании большого количества паролей. Пользователю достаточно запомнить один пароль, открывающий доступ ко всем его паролям.
Излишне говорить, что этот пароль должен быть составлен по всем правилам безопасности и не должен быть нигде записан. Во всяком случае, использование менеджера паролей является куда более лучшим решением, чем использование одинакового пароля для всех ваших учетных записей, чем обычно «грешат» многие пользователи.
Какие методы позволяют взломать ваш пароль?
Наиболее популярным методом взлома паролей на сегодня является метод так называемой Брутфорс-атаки, предполагающий систематический перебор всех возможных комбинаций символов с помощью методов криптографии. Специальное программное обеспечение генерирует слова из словарей, подставляя их всевозможные сочетания до тех пор, пока пароль не будет подобран.
Как проверить надежность пароля?
Для проверки надежности пароля от метода полного перебора сегодня существует несколько полезных сервисов, которые помогут вам определить, как быстро ваш пароль может быть взломан. Один из таких сервисов Kaspersky Password Checker.
Для проверки на сайте в специальное поле необходимо ввести ваш пароль, после чего внизу отобразится примерное время, которое понадобится злоумышленникам для взлома методом перебора, а также информация о том, сколько раз ваш пароль встречался в базе утечек.

При проверке сервис Kaspersky Password Checker использует два основных решения.
Первое — это специальный алгоритм, который учитывает использование словарей и списков распространенных комбинаций.
Второе решение — сервис, который был создан известным экспертом по кибербезопасности Троем Хантом.

Можно сказать, что на сегодняшний день он является неким стандартом в области проверки паролей и учетных записей на предмет утечек. Данный сервис сопоставляет введенный пароль с базами данных просочившихся учетных записей и показывает сколько раз он встречался в базах утечки.
Может ли сервис собирать информацию о паролях для передачи третьим лицам?
Как утверждают разработчики, сервис не использует введенную вами информацию и не хранит ее на сайте. После того как вы ввели пароль в специальное поле, алгоритм зашифровывает ваш пароль в специальный хэш по методу к-анонимности, что не позволяет раскрыть его реальное значение.
Кроме того, как пишут сами разработчики, — даже если бы они могли перехватить ваш пароль, это было бы похоже на то, как кто-то нашел ключ от входной двери дома, но не знает где находится эта самая дверь, так как на ключе не указан адрес. То же самое и с паролем, введенным на сайте. Без имени пользователя или адреса почты сами по себе пароли никому не интересны.
Заключение
К сожалению, многие сегодня недооценивают важность надёжного пароля, игнорируя главные правила его создания и действительно ошибочно считают свои пароли надежными. А главной проблемой является тот факт, что при составлении пароля пользователи не стремятся создать надежный пароль, а лишь стараются, чтоб он соответствовал минимальным требованиям при регистрации в том или ином сервисе. В итоге, часто становятся жертвами своей беспечности. Надеемся, что теперь вы более ответственно подойдете к вопросу составления пароля, а наша инструкция вам в этом обязательно поможет.
Это тоже интересно:
- Как проверить, кто следит за вами через телефон (простой способ)
- Мы нашли секретный способ управлять фоновыми процессами в телефоне. Показываем
- Как узнать какую информацию «накопал» на вас Google
Почему важно использовать длинные пароли: сколько времени требуется на взлом разных паролей
В отчёте компании по кибербезопасности Hive Systems показано, сколько времени обычному хакеру требуется, чтобы взломать пароли, которые вы используете для защиты своих самых важных учётных записей в Интернете. Например, использование одних только цифр может позволить хакеру мгновенно взломать ваш пароль длиной от 4 до 11 символов.
Согласно Hive Systems, пароли из четырёх-восьми символов только в нижнем регистре могут быть взломаны мгновенно, а пароль, состоящий из девяти букв в нижнем регистре, может быть обнаружен за 10 секунд. Если для пароля требуется 10 символов, это увеличивает время до 4 минут, в то время как 11-символьный пароль, использующий только строчные буквы, можно подобрать за два часа.
При комбинации строчных и прописных букв пароли из четырёх-шести символов могут быть взломаны мгновенно. Для взлома паролей, состоящих из семи символов, требуется всего две секунды, в то время как пароли из восьми, девяти и десяти символов, использующие как строчные, так и прописные буквы, можно подобрать за две минуты, один час и три дня соответственно. Пароль из 11 символов с использованием заглавных и строчных букв может удерживать хакера на срок до пяти месяцев.
Даже если вы смешаете строчные и прописные буквы вместе с цифрами, использование пароля, состоящего всего из четырёх-шести символов, небезопасно. А если вы добавите в смесь символы, то даже пароль из шести символов можно будет взломать мгновенно. Суть в том, что ваш пароль должен быть длинным, а добавление одной дополнительной буквы может иметь огромное значение для обеспечения безопасности ваших личных данных. Например, согласно отчёту, при использовании строчных и прописных букв, цифр и символов, время взлома десятисимвольного пароля займёт пять месяцев. Если использовать те же буквы, цифры и символы, но в 11-символьном пароле, то его взлом займёт целых 34 года.
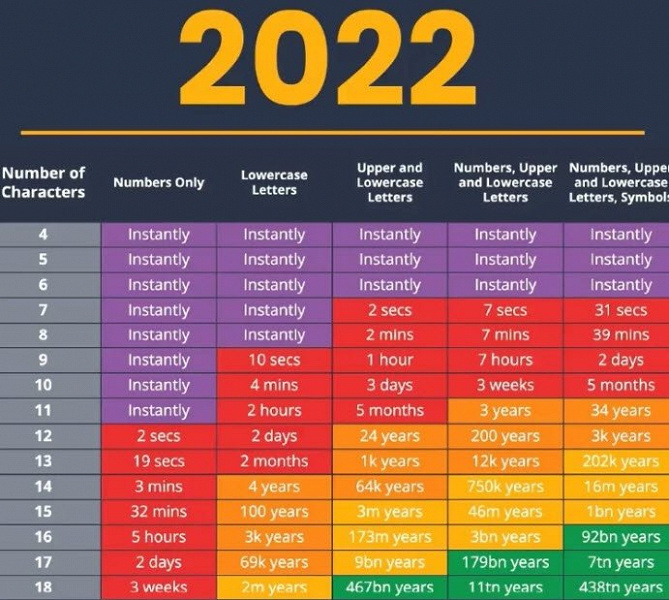
Hive утверждает, что пароль, используемый в Интернете, должен содержать не менее 8 символов, сочетая цифры, прописные буквы, строчные буквы и символы.