Государственный интернет: рассказ удалёнщика о VPN в Китае
Цензура тесно связана с политикой. Ежегодный мировой рейтинг свободы в интернете наглядно иллюстрирует эту зависимость: государства, в которых нарушаются права человека, блокируют «неугодные» ресурсы или перекрывают доступ к глобальной сети.
Только 13 из 65 стран, анализ которых исследователи из Freedom House провели в 2017 году, не препятствует информационной свободе своих граждан. Большинство остальных пользователей мирового интернета может получить доступ к заблокированным ресурсам только с помощью VPN-сервисов. В том числе и жители Китая, где в последнее время ужесточилась охота за нелицензионными VPN.
Фронтенд-разработчик Арарат Мартиросян, который живет в Китае и работает удалённо, рассказал нам о том, что происходит с местными VPN-сервисами и где, по его мнению, самый свободный интернет. Публикуем здесь его рассказ.
Хронология ограничений
Еще в 2008-м в Китае заблокировали Youtube. Годом позже пришло время Twitter, Facebook и сервисов Google — были заблокированы Google Docs, Google Calendar, Google Drive и сам Google.com. В 2014 году убили доступ к Instagram. Официальная версия властей заключается в том, что все эти ресурсы распространяют нежелательную для граждан Китая информацию, но есть и другая версия.
Проект «Золотой щит» (или Великий китайский файрвол), который фильтрует «опасный» контент по ключевым словам и ограничивает доступ к сайтам из местного черного списка, работает в Китае с 2003 года. Западные социальные сети не были включены в этот список. Поэтому многие считают, что массовые блокировки 2008-2009 годов просто-напросто помогли государству бороться с волнениями среди уйгуров в Синьцзян-Уйгурском автономном районе на западе страны. Я считаю так же: в 2009 году волнения подавляли силой, а информацию об этом всячески скрывали — ни СМИ, ни правозащитники не могли адекватно следить за ситуацией. Доподлинно известно, что Instagram заблокировали из-за протестов в Гонконге.

Проверить, позволяет ли «Золотой щит» пройти по нужной вам ссылке, можно через WebSitePulse
Вместе с «распространителями нежелательного контента» заблокированными оказались и другие полезные ресурсы. Из-за блокировки серверов и IP-адресов перестали работать сайты, которые взаимодействовали с Google — не грузились, например, гугловские шрифты (то же самое случалось и в России). Также досталось онлайн-колледжам и просто развлекательному контенту «с Запада». Интересный факт: с китайской 4G сим-картой даже из другой страны нельзя будет зайти на запрещённые ресурсы.
Именно тогда люди поняли, что блокировку нужно и можно обходить. Сначала были прокси, с помощью которых пользователи могли общаться с внешним миром. Но к 2012 году правительство добралось и до них. Тогда в стране начался бум VPN; сервисы, которые давно работают в Китае, сегодня могут выдержать даже съезд Коммунистической партии, хотя во время этого знаменательного события по всей стране блокируется иностранный трафик, а жизнь повсюду останавливается.
Протекционизм и VPN-экспансия
Представьте, что все ресурсы, которыми вы сейчас пользуетесь, заблокированы. Вам остаётся пользоваться только теми, что не запрещены. Китайские IT-компании начали бешено расти, придумывая местные аналоги западных сервисов: Youku вместо Youtube, Weibo вместо Twitter, Baidu вместо Google, WeChat вместо мессенджеров (и вместо других платежных систем). Блокировки помогли Китаю начать успешную протекционистскую политику.
Несмотря на изобилие китайских сервисов и приложений, множество технически подкованных пользователей стали выходить в интернет через VPN. Это были небольшие и нелегальные сервисы, которые постоянно блокировались. Всё изменилось, когда в 2014-2015 годах в Китай пришли западные VPN-провайдеры. Правительство обязало их получать специальную лицензию или уходить из страны.
Здесь легальны только государственные VPN: такие локальные сервисы получают лицензию от властей и могут использоваться юридическими лицами. Физические лица — то есть простые граждане, — тоже могут использовать такой VPN, но в образовательных или научных целях.
Естественно, Китай сделал всё возможное для того, чтобы локальный VPN был доступнее, чем иностранный. Так и получилось. Здесь есть определённый пакет VPN, которым можно пользоваться, но для доступа к нему пользователю придётся пройти официальную регистрацию, то есть обосновать государству своё желание обойти запрет и предоставить ему свои персональные данные. Слабо похоже на принципы VPN, к которым все мы привыкли, правда?
Широко известен смешной случай: создателю Золотого щита, выступающему перед студентами, пришлось воспользоваться VPN, чтобы получить доступ к южнокорейскому сайту. Кстати, об этом писали на Хабре. Тут нужно понимать, что пользоваться любым (!) VPN в Китае, в общем-то, не запрещают, а вот сами нелицензионные провайдеры могут получить до 6 лет тюрьмы.
Фишка китайской модели
Фишка китайской модели контроля в том, что здесь всё блокируют в открытую. Новый сайт попал в черный список? Об этом, скорее всего, заявят официально. Тут всё регулируется законодательно, поэтому о блокировках заранее сообщают в СМИ.
По моему опыту, китайцам нет никакого дела до блокировок. Они не испытывают тоски по Facebook или Twitter. Большинство из них не знают никакого языка, кроме китайского: зачем им англоязычный YouTube, если можно смотреть китайские видео на Youku? К тому же, китайский дизайн и вся логика построения сайтов сильно отличаются от того, к чему привыкли европейцы.
Главная особенность Китая заключается в том, что пользователям всегда предлагают альтернативу заблокированным ресурсам. Когда в России начали повально блокировать Telegram, никто не предложил взамен какой-нибудь другой мессенджер. Никто не сказал: «Ребята, мы тут сделали свой Telegram, специально адаптированный под россиян». Глупые предложения пользоваться ICQ или TamTam от Mail.ru — не в счет.
Я не поддерживаю блокировки, но если что-то и блокируют, это должно идти на пользу гражданам: в Китае за 3-4 года IT-компании, которые раньше никак не могли соперничать с иностранными сервисами, теперь выходят на крупный рынок. Государство обеспечивает их различными льготами и всячески поддерживает. Китай создал настолько узкий круг экономики с помощью легальных VPN и контроля за веб-пространством, что у местных компаний просто не оставалось выбора: у них появились все условия для роста. Многие китайские аналоги зарубежных хостингов гораздо круче заблокированных.
Но есть и минусы. Например, чтобы запустить свой онлайн-проект, ты должен получить специальную ICP-лицензию. Она должна быть у каждого сайта, зарегистрированного на территории Китая. Её выдает Министерство промышленности и информатизации КНР. Такая лицензия позволяет вам зарегистрировать домен, подключиться к серверу, вывести свой сайт в провайдерские сети. Это долгая и бюрократически сложная процедура.
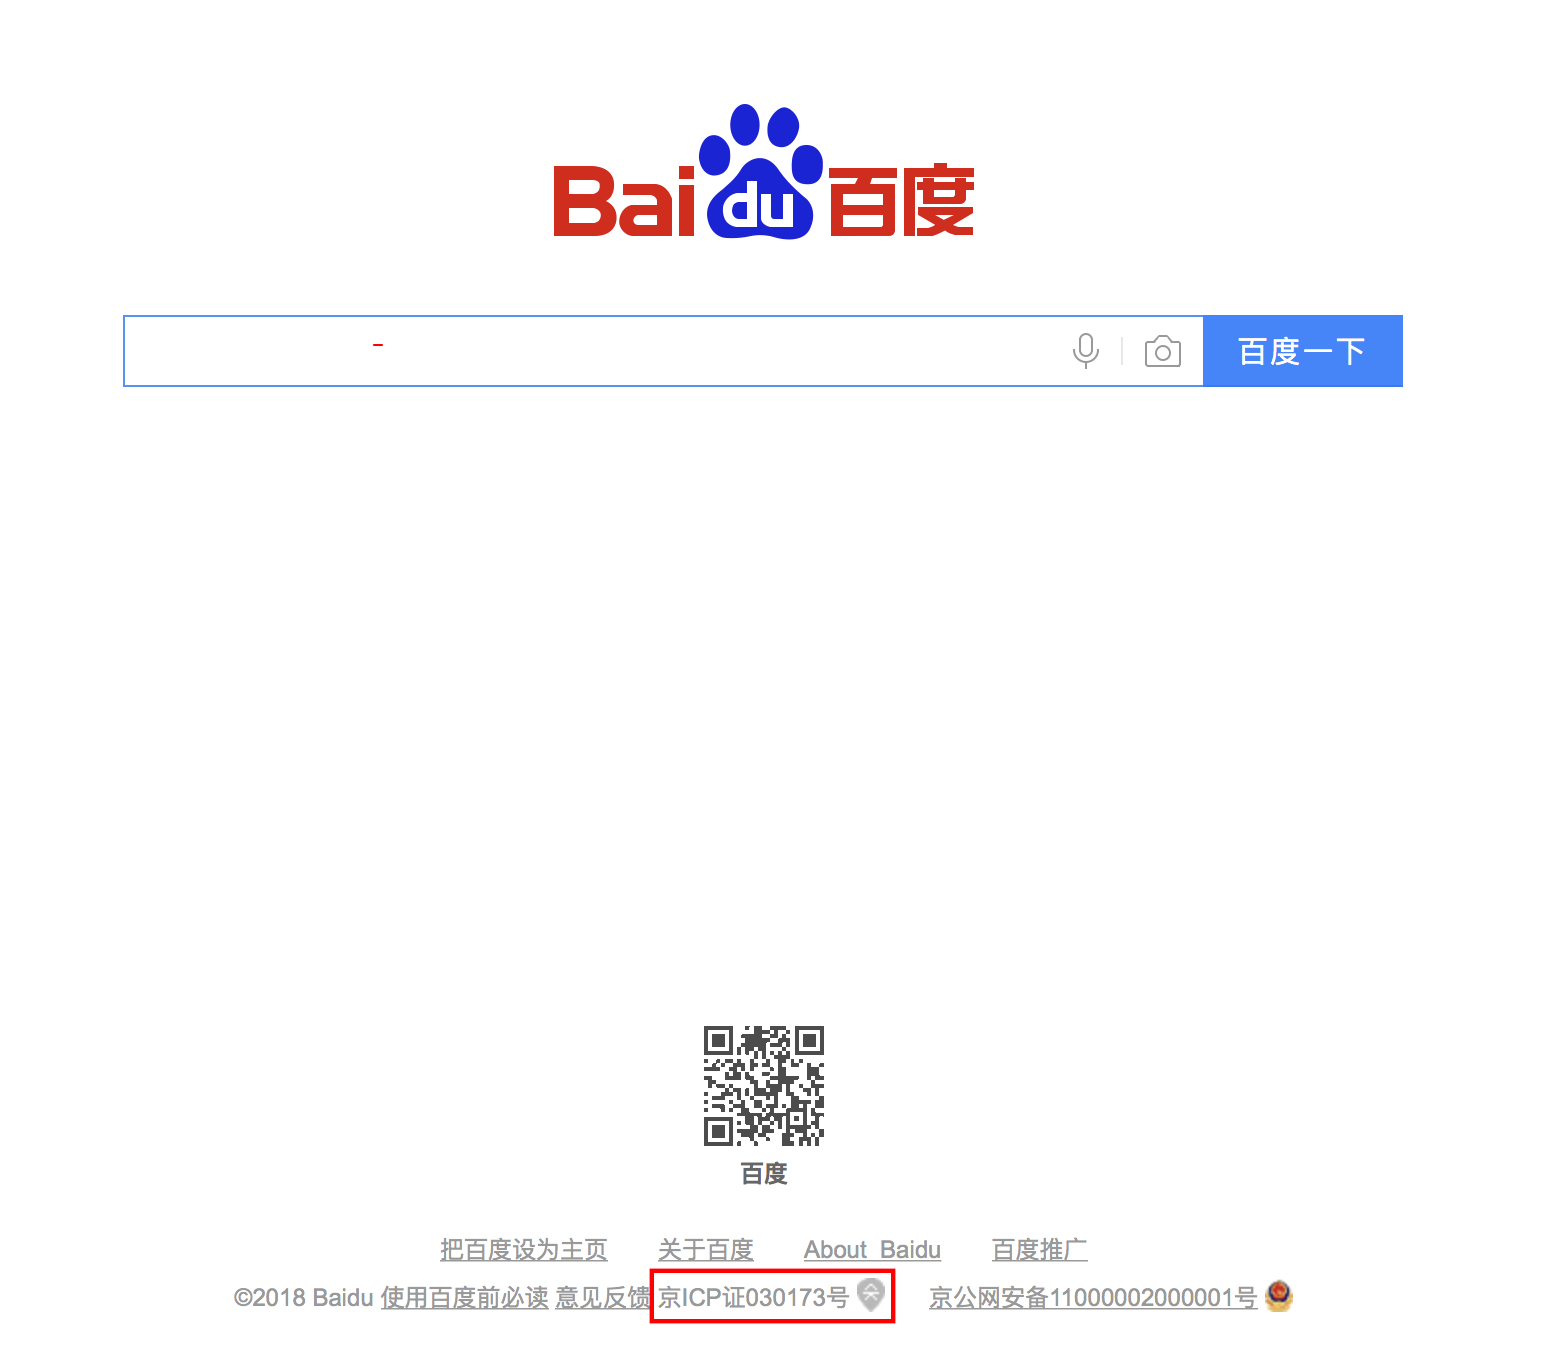
Скрин главной страницы китайского Гугла — Baidu. Номер лицензии должен быть указан в футере каждого китайского сайта
Свободный интернет?
Я в Китае с 2013 года и могу работать удалённо только благодаря VPN. Раньше перед началом работы я включал кучу разных клиентов с разными протоколами, настраивал их по 2-3 часа в день, а потом раскошелился на платный сервис и почти не испытываю проблем.
В Китае я быстро понял, что свободный интернет — это миф. На самом деле у каждой страны и каждого региона есть собственный файрвол: практически везде сеть так или иначе контролируется. Если я выхожу в интернет с российского сервера, то получаю множество заблокированных ресурсов, которые в соседнем Казахстане будут открыты. Если захожу с тайваньского сервера, то большинство онлайн-кинотеатров и торренты не будут работать, как и в Китае. Чтобы чувствовать себя свободнее, нужно знать определенный набор серверов и понимать, какие ресурсы доступны в той или иной стране.
Закрытый интернет уже стал частью нашего мира. Не только Китай, но и Южная Корея, и даже какая-нибудь Австралия контролируют своё веб-пространство. В Южной Корее, правда, все немного иначе: там блокируются не ресурсы, а сам материал. Самая свободная сеть, как мне кажется, сейчас в Японии, Эстонии, Латвии, Германии и Скандинавии.
Артем Козлюк, руководитель проекта РосКомСвобода, о возможности китайского опыта в России:
Повторение китайской ограничительной модели в России невозможно. Инфраструктурно и исторически интернет в этих странах развивался абсолютно по-разному. Китайцы стали строить «Золотой щит» еще в 90-х, с момента проникновения интернета в эту страну. В России же до 2012 года интернет развивался в условиях свободного рынка, по принципу саморегуляции. Благодаря этому у нас тысячи провайдеров, быстрый и дешевый интернет. Да, с 2012 года все стало смещаться в сторону жесткого контроля интернет-отрасли: хостеров и операторов связи, инфопосредников, сервисов. Но полное ограничение невозможно из-за глубоких структурных причин. Возьмем хотя бы китайскую многомиллионную армию проправительственных блогеров, «Партию 5 мао» (5 мао = 50 копеек: говорят, столько же платят блогерам за один комментарий в Weibo), которая вручную мониторит всё интернет-пространство. Чтобы оказывать на рунет влияние такого же масштаба и построить эффективную машину цензуры, России придется вложить миллиарды рублей. А их сейчас нет.
Конечно, отдельные китайские элементы Россия может перетянуть к себе. Не обязательно экстраполировать, но прийти к похожим взглядам. Она делает это уже сейчас, но обойти ограничения помогает VPN. В Китае тоже есть дыры, и если человек хочет получить доступ к каким-то интернет-площадкам, он его получает. Но там государство даёт гражданам релевантную замену иностранным ресурсам. При этом почти все российские попытки создать аналогичные западным сервисы были провальными.
Что думает аудитория Хабра про возможное повторение китайского сценария в России? Особенно сейчас, когда закон «о суверенном интернете» принят в первом чтении. Так ли много у нас различий?
- Блог компании HideMy.name
- Фриланс
- IT-эмиграция
- Законодательство в IT
- Копирайт
\»Китайский Фаервол\» как обойти?
Приехал в Китай, и как всем известно у китайцев заблокированы такие сайты как: «google», «YouTube» и т.д.
Вопрос к тем кто разбирается: подскажите каким способом можно обойти эту блокировку, очень сложно без таких сайтов, прошу от вас советов как поступить, спасибо заранее.
9 лет назад
Юзать Тор. Лучше еще не придумали
раскрыть ветку
9 лет назад
через прокси не заходит?
9 лет назад
Я не знаток, но может Тор или Onion?
раскрыть ветку
9 лет назад
Метнись в Сянган, запости и обратно в Пекин.
Можешь еще Одувана почитать, он вроде целый репортаж сделал — как то может и обошел.
9 лет назад
Попробуй браузное расширение http://fri-gate.org/ru/ , потом напиши обязательно, сработало ли. ИНТЕРЕСНО.
раскрыть ветку
Похожие посты
4 года назад
Что ещё мне не нравится в современном Китае (и почему я там не живу)

Великая ли Китай страна? Безусловно! Развивается ли она? Более, чем стремительно. Зависит ли мир от китайского производства? Однозначно – да (ровно, как и Китай от иностранных инвестиций).
Жизнь в современном Китае – это динамика, не прекращающаяся гонка за благополучием; это стремительный темп и высокие скорости. А ещё это жизнь в Китае, а не где бы то ни было. Во второй части материала я расскажу о прочих факторах, останавливающих меня от переезда в Китай.
Другая культурная среда
Казалось бы, в чём проблема?! В эпоху интернета никто не ограничивает тебя и твоих детей от доступа к привычному культурному контенту. Во-первых, — то, что не ограничивает не совсем правда (см. ниже). Во-вторых, — культурная среда вокруг всё равно будет принципиально иной. В ней не будет людей, которые смотрели те же фильмы, читали те же книги, изучали ту же историю, знакомились с окружающим миром так, как это делали вы. У них будет проблема с восприятием вашего юмора, а у вас – их. Вы привыкните к разнице в менталитете и особенностях в поведении, но никогда не станете частью китайского общества. Основной страх европейских родителей – отдать ребенка в китайский детский сад (обеспеченные китайцы этим, к слову, тоже брезгуют).
Основная часть китайцев будет общаться с вами до тех пор, пока вы размещаете заказы. Но даже с теми, с кем вы установили именно дружеские отношения, сложно поговорить о чём-то, кроме бизнеса.

Культивирование образов внешнего и внутреннего врагов и сопутствующие процессы
Это как раз то, чего и в России хватает. Китай культивирует образ внешнего и внутреннего врагов, постоянно напоминая об этом населению и нагнетая напряженность. «Великий Китай хотят разрушить дурными идеями из вне», «Гонконг сходит с ума на американские деньги», «доиграетесь со своими идейками и потеряете стабильность!» — все это в разном виде доносится с плакатов, информационных роликов и статьях в официальной прессе.
При путешествии в метро постоянно крутят ролики с напоминаниями о террористической угрозе, и что злоумышленники только и ждут момента, чтобы подложить бомбу в общественном пространстве, а потому китайские граждане должны быть бдительными. В метро осуществляется не выборочный, а полный досмотр пассажиров, создающий огромные очереди (на радость потенциальным злоумышленникам). Виртуальные террористы, воры, провокаторы смотрят на тебя с плакатов, а ты прячешь свой взгляд в книгу или экран гаджета.
В общественных пространствах и на массовых мероприятиях всегда присутствует много полиции и часто можно увидеть вооруженных военных. К примеру, на выставке Canton Fair всегда стоит броневик с военными с оружием наготове. Поверьте, это не создает ощущения безопасности, а наоборот, напрягает. В метро часто можно увидеть полицейских с железной рогатиной, которые сверлят взглядом пассажиров на входе. Когда я спросил, зачем нужна эта рогатина, мне ответили «чтобы выталкивать неадекватных пассажиров». Взгляд полицейского явно говорил о том, что неадекватом является почти каждый из нас.
При всем при этом, Китай является одной из самых безопасных стран в мире, где реально чувствуешь себя спокойно и уверенно. Я не понимаю, зачем нужно создавать внутреннюю напряженность и культивировать нормальность внедрения мер, никак не помогающих в борьбе с настоящим терроризмом.

Фактическое отсутствие понятий личное и неприкосновенное
Китайское правительство старается контролировать не только ту жизнь своих граждан, которую они выставляют напоказ, но стараются получить как можно больше данных о перемещениях и интересах человека.
Уже на границе вас снимет камера и попросят сдать отпечатки пальцев. Далее камер будет много, вы не будете обращать на них внимание. Но от вас не ускользнет, что почти для всего нужен паспорт: главный документ нужен для покупки билетов на поезд (ну, ОК), паспорт попросят «для статистики» предъявить при посещении нескольких музеев (где его обязательно отсканируют), в Гуанчжоу его спросили при покупке билетов прогулочный кораблик. Когда я сказал знакомым, что не понимаю, этого постоянного контроля документов, они заявили, что «считают это нормальным, и что так лучше для безопасности». На вопрос почему, и как конкретно это влияет на безопасность, внятного ответа я не получил.
Восприятие личного у Китайцев действительно иное. Я, например, не могу пошутить с ними на тему ощупывания сотрудниками охраны при входе на выставку во внутреннем Китае (в Гонконге такого нет), меня не поймут. Так же меня не поняли, когда я начал возмущаться при облапывании моих личных вещей при сдаче их в камеру хранения (до этого чемодан просветили на сканере и провели по нему металлоискателем, все равно попросив открыть). В чемодане не было ничего подозрительного, никакой электроники. Тем не менее, охранница залезла в аккуратно сложенные рубашки и обувь и переворошила их. «Ну у чего такого?», — успокаивали меня знакомые, — «Так положено».
Как вы можете видеть, людей приучили, что можно залезать в их жизнь и личные вещи.

Ограничение доступа к информации
Все слышали про «великий китайский файрвол» и блокировку Google. Все это правда. Китайский интернет вообще не похож на тот интернет, к которому вы привыкли. На пике популярности другие сайты, другие программы, иные запросы.
Бравые ребята будут стучать себя копытом в грудь и говорить о том, что все вопросы решает VPN. В Китайском случае далеко не всё. VPN сервисы блокируют, ограничивают их работу, а сам интернет ужасно медленный. Каждый раз перед командировкой я уточняю, работает ли способ доступа «в мир», который я использовал в прошлый раз. Последние два раза это были новые программы и ухищренные способы. При том, что мне нужен лишь доступ к почте на gmail.
Со стороны легко сказать «не нужны мне ваш YouTube, Google и Вики»! Когда ты их лишен, понимаешь, что, всё же, с ними лучше. Так же можно обходится без торрентов, проблема в том, что легальный контент так же сложно купить: западные площадки с легальными фильмами и сериалами не всегда доступны.
Китайское правительство решает, что его людям смотреть, что читать, и какая информация правильная. В думающих, и задающих неудобные вопросы людях правительство не заинтересовано (ничего не напоминает? :)). Повторюсь, что китайцев всё устраивает.
Разумеется, не будем забывать, что хорошего в Китае тоже очень много. Именно поэтому туда приятно возвращаться (но не жить) раз за разом. Если интересно, напишу отдельный пост на тему плюсов жизни в Китае.
Основная тема моего блога – производство в Китае. Я делюсь реальным опытом, рассказываю об особенностях и специфике работы китайских поставщиков и жизни в современном Китае. Всегда рад новым подписчикам.
Как мы пробивали Великий Китайский Фаервол (ч.1)
На связи Никита — системный инженер из компании SЕMrush. Сегодня я расскажу вам о том, как перед нами встала задача обеспечить стабильность работы нашего сервиса semrush.com в Китае, и с какими проблемами мы столкнулись в ходе ее выполнения (учитывая местонахождение нашего дата-центра на восточном побережье США).
Это будет большая история, разбитая на несколько статей. Расскажу, как все это было у нас: от полностью неработающего сервиса из Китая, до показателей работы сервиса на уровне его американской версии для американцев. Обещаю, будет интересно и полезно. Итак, поехали.
Проблемы китайского интернета
Даже самый далекий человек от специфики сетевого администрирования хотя бы раз, да слышал о Великом Китайском Фаерволе. Ууу, звучит круто, да? Но что это такое, как оно работает на самом деле — вопрос довольно сложный. В интернете можно найти много статей, посвященных этому, но с технической точки зрения устройство этого фаервола нигде не описано. Что, впрочем, неудивительно. Признаюсь сразу, по итогам года работы я не смогу сказать точно, как он работает, но смогу рассказать о своих замечаниях и практических выводах. И начнем мы со слухов об этом фаерволе.
Есть много слухов об этом самом фаерволе. Давайте соберем основные и наиболее интересные из них в один список:
- Google, Facebook, Twitter и прочие подобные сервисы заблокированы и не работают в Китае.
- Любой трафик, идущий ЗА пределы Китая и В Китай, парсится и ограничивается с помощью машинного обучения (в случае подозрительного трафика), что сильно замедляет его (трафик), проходящий через границу.
- Китайские спецслужбы взломают любой зашифрованный трафик, идущий через их фаервол.
- VPN-туннели, IPSEC-туннели нестабильны, падают и постоянно блокируются.
- Чем проще шифрование, чем проще pass phrase, используемая для аутентификации/шифра трафика, тем быстрее он проходит китайский фаервол.
Вот, что нам удалось выяснить об этих слухах:
- Google, Facebook, Twitter и прочие подобные сервисы действительно заблокированы (ваш КО), но многие технические домены Google, например, не забанены и работают (тот же gstatic.com). Отсюда следует вывод: не стоит безрассудно выпиливать все подряд гугловые и прочие, кажущиеся заблокированными, ресурсы.
- Любой трафик, проходящий границу, действительно прибавляет к своему времени нешуточный delay. Посмотрите на два результата. Один сайт, одна страница, простой GET curl’ом. Первый замер из самого Китая (прекрасный город Шеньчжень). Второй замер снаружи из Гонконга (имеет суверенитет, и между ним и миром нет фаервола). Расстояние между городами по прямой примерно 30-40 км.
nikita@china-shenzhen:~# curl -o /dev/null -w@curl_time "https://www.semrush.com/info/ebay.com" % Total % Received % Xferd Average Speed Time Time Time Current Dload Upload Total Spent Left Speed 100 381k 0 381k 0 0 71824 0 --:--:-- 0:00:05 --:--:-- 82832 time_namelookup: 0.004500 time_connect: 0.169342 time_appconnect: 0.723189 time_pretransfer: 0.723499 time_redirect: 0.000000 time_starttransfer: 1.532912 ---------- time_total: 5.443407 ---------- size_download: 390968 Bytes speed_download: 71824.000B/s nikita@china-hongkong:~# curl -o /dev/null -w@curl_time "https://www.semrush.com/info/ebay.com" % Total % Received % Xferd Average Speed Time Time Time Current Dload Upload Total Spent Left Speed 100 319k 0 319k 0 0 2555k 0 --:--:-- --:--:-- --:--:-- 2573k time_namelookup: 0.029366 time_connect: 0.030742 time_appconnect: 0.047310 time_pretransfer: 0.047388 time_redirect: 0.000000 time_starttransfer: 0.120793 ---------- time_total: 0.124871 ---------- size_download: 326755 Bytes speed_download: 2616740.000B/sОбратите внимание на time_connect. И в целом, вы видите результат: фаервол добавляет 4 лишних секунды, что чудовищно долго.
- VPN и IPSEC-туннели действительно часто падают. Об этом я расскажу чуть позже и подробнее. VPN-серверы, которые используются пользователями, со временем блокируются (обычно в течение суток после начала использования).
- Есть мнение, полученное от людей, проживающих в Китае, что чем проще шифрование трафика, тем быстрее он проходит через границу, потому что легко понять, что в нем нет ничего противозаконного. И точно также “чистый” трафик получает больше полосы пропускания и скорости прохождения, а “грязный” трафик, в котором ничего не разобрать, получает наоборот более медленный проход. Для примера я приведу curl до ifconfig.co по протоколу HTTPS и HTTP.
curl -o /dev/null -w@curl_time "https://ifconfig.co/" % Total % Received % Xferd Average Speed Time Time Time Current Dload Upload Total Spent Left Speed 100 13 100 13 0 0 2 0 0:00:06 0:00:05 0:00:01 3 time_namelookup: 0.004305 time_connect: 0.397465 time_appconnect: 5.149305 time_pretransfer: 5.149393 time_redirect: 0.000000 time_starttransfer: 5.568847 ---------- time_total: 5.568893 ---------- size_download: 13 Bytes speed_download: 2.000B/s curl -o /dev/null -w@curl_time "http://ifconfig.co/" % Total % Received % Xferd Average Speed Time Time Time Current Dload Upload Total Spent Left Speed 100 13 100 13 0 0 28 0 --:--:-- --:--:-- --:--:-- 28 time_namelookup: 0.004282 time_connect: 0.212457 time_appconnect: 0.000000 time_pretransfer: 0.212484 time_redirect: 0.000000 time_starttransfer: 0.450565 ---------- time_total: 0.450620 ---------- size_download: 13 Bytes speed_download: 28.000B/sРазница в 5 секунд на общее время загрузки 13 байт. При том, делая такой тест несколько раз, можно заметить, что GET на HTTP завершается в целом за одинаковое время каждый раз, в то время как по HTTPS сайт отвечает иногда за 3, 5, 10 и даже 17 секунд. Иногда случаются ошибки SSL:
Unknown SSL protocol error in connection to ifconfig.co:443.
Итак, что мы имеем:
- Проблемы, создаваемые китайским фаерволом, описанные выше.
- Пинги до внешних ресурсов и внутри туннелей периодически пропадают.
- Latency между двумя точками постоянно меняется, а зачастую она просто непредсказуема. Соединяя разные города/регионы, ты ожидаешь, что исходя из географического расположения регионов, задержка будет меньше, а получаешь ровно обратную ситуацию.
- Интернет и каналы связи работают то быстро, то медленно. Тут есть небольшая зависимость от времени суток и дня недели, но не всегда.
- DNS-запросы во внешний мир из Китая иногда превышают допустимый таймаут.
Картина вырисовывается просто “отличная”.
Датацентр, как я уже сказал, у нас на востоке США, а весь SEMrush состоит из десятков взаимосвязанных продуктов, бэкэндов, фронтэндов, баз данных, и все это в ДЦ и облаках. Перед нами, как командой системных администраторов, была поставлена задача малыми усилиями быстро начать работать в Китае.
Нам предстояло ответить на важный вопрос: можно ли обойтись малой кровью и решить все проблемы, связанные с китайским интернетом и фаерволом, на уровне сети/облаков/серверов?
ICP-лицензия
Для того, чтобы иметь возможность размещать свой сервис в пределах Китая (Mainland China) и проводить тесты, нужно сначала получить ICP-лицензию на домен.
Если пользовательский трафик вашего сайта терминируется в пределах Mainland China, и если у вашего домена нет лицензии ICP, ваш трафик будет блокироваться на стороне провайдера/хостинга. Интересно, что в ICP-лицензию вписывается конкретный провайдер, будь то Cloudflare или Alibaba Cloud. Поэтому, если вы получали ICP-лицензию для Cloudflare и размещали свой сайт у них, в последствии “бесшовно” переехать на Alibaba Cloud у вас не получится. Необходимо будет добавлять в эту лицензию еще один хостинг.
Получив ICP-лицензию на домен, мы смогли придумывать и реализовывать конкретные технические идеи и решения.
Тестирование решений
Но перед тем, как непосредственно создавать варианты стейджингов, крутить ручки, оптимизировать работу сайта и его скорость, нужно выбрать инструмент для его тестирования, чтобы видеть, какие наши действия улучшают или наоборот ухудшают работу сайта.
Наш инструмент для тестирования должен был соответствовать двум главным требованиям:
- он должен иметь возможность запуска тестов из Китая,
- он должен иметь браузерные тесты.
Так мы нашли Catchpoint! У них отличное покрытие точками тестирования по всему миру. В Китае через этот инструмент можно запускать тесты тоже из 100500 провинций. В каждой по несколько разных провайдеров + возможность делать Backbone-тесты (что-то типа виртуалки в датацентре) и Lastmile-тесты (максимально приближенные к пользовательским условиям, aka рабочая станция). Последний тип тестов стоит дороже.
Заключив годовой контракт (меньше нельзя), мы приступили к изучению инструмента. Признаться, мы были приятно удивлены его функционалом. Можно запускать:
- DNS-тесты,
- Web-тесты (браузерные, простой GET/POST, эмуляция мобильного клиента и т.д.),
- Транзакционные проверки (например, логин),
- API-тесты,
- Ping, traceroute, NTP и т.д.
Всего не перечислишь. И что самое главное, каждый тест можно довольно хорошо кастомизировать, добавив пачку заголовков и других параметров. На выходе получается огромное количество информации, полностью описывающей твой тест. Если говорить о самом интересном для нас (браузерные тесты), то результат включает в себя:
- Connect, Wait, Load, SSL, DNS time,
- TTFB, TTLB, Document complete, Render time, DOM load,
- Response (что-то близкое к Time To First Byte), Webpage Response (что-то близкое к Time To Last Byte),
- Любые percentile, Average, Median time
- И т.п.
Соответственно, все эти метрики отлично помогают видеть изменения и понимать, стало ли лучше. Мы, в основном, смотрели на Response, Webpage Response, Median, 75 и 95 Percentiles.
Важный вопрос, который витал в воздухе с самого начала: а можно ли верить Catchpoint? Отражает ли этот инструмент реальную скорость загрузки сайта в Китае из разных городов или же это просто какой-то тест в вакууме, не имеющий ничего общего с real user experience?
Это большая проблема, потому что находясь в России практически невозможно достоверно узнать, как работает сайт из Китая. Делая socks-proxy через виртуалку, на выходе получаешь загрузку сайта в течение пары минут, что для тестов просто неприемлимо, поэтому единственным вариантом ручного тестирования остается curl и простые GET из консоли с замером времени. Это помогает, потому что данный тест хорошо отражает скорость работы сетевого решения, а если есть еще и браузерные тесты, то совсем хорошо.
Позже мы сами съездили в Китай и убедились, что Catchpoint верить можно, он довольно точно отражает реальные показатели скорости работы.
Cloudflare China Network
Так как для основного домена semrush.com мы успешно используем Cloudflare, решили сразу попробовать их фичу под названием China Network. Данная опция включается только для Enterprise-сайтов по отдельному запросу и за отдельную плату. Также она доступна только для сайтов, имеющих соответствующую ICP-лицензию, в которой в качестве провайдера указан Cloudflare. После ее включения, для сайта становится доступным “китайский CDN” от Cloudflare — трафик из китайских регионов приземляется в ближайшие PoP (Points of Presence) CF, а дальше уже по его сетям или сетям провайдеров/партнеров доставляется до origin.
Схема данного тестового стенда представлена ниже.

Для нас это прекрасный вариант. Получается, что второй домен будет тоже за CF, что не прибавляет количество решений, используемых в компании, а также практически не усложняет инфраструктуру.
Мы запустили браузерные тесты, и вот что получилось:
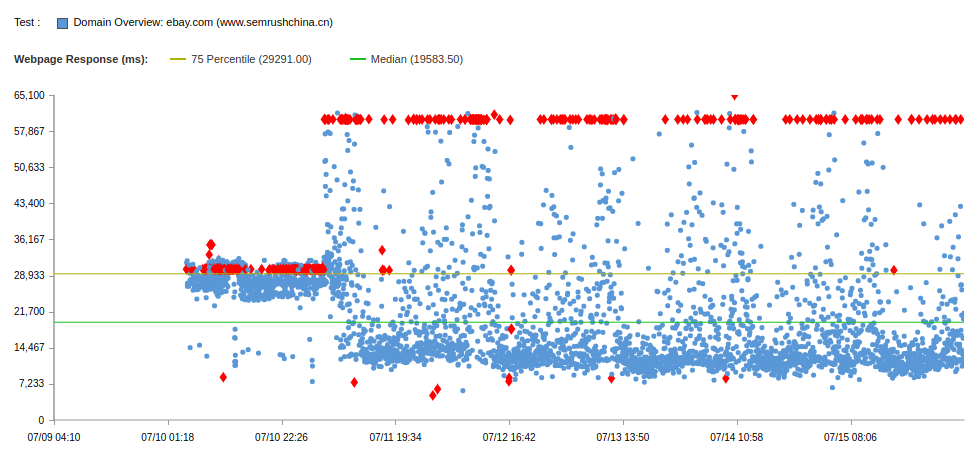
Красные ромбики — это фейлы тестов. Фейлы снизу — DNS ошибки (resolve timeout). Фейлы сверху — таймауты.
Uptime: 86.6
Median: 18s
75 Percentile: 29.3s
95 Percentile: 60s
Медиана, после того, как убрали загрузку reCaptcha (сервис гугла, заблокированный в Китае), снизилась с 28 до 18 сек. Но все равно это ужасные показатели, если учесть, что такой же тест для semrush.com (из США) давал менее 10 секунд для 95% пользователей (из США) на ту же самую страницу (статика + динамика).
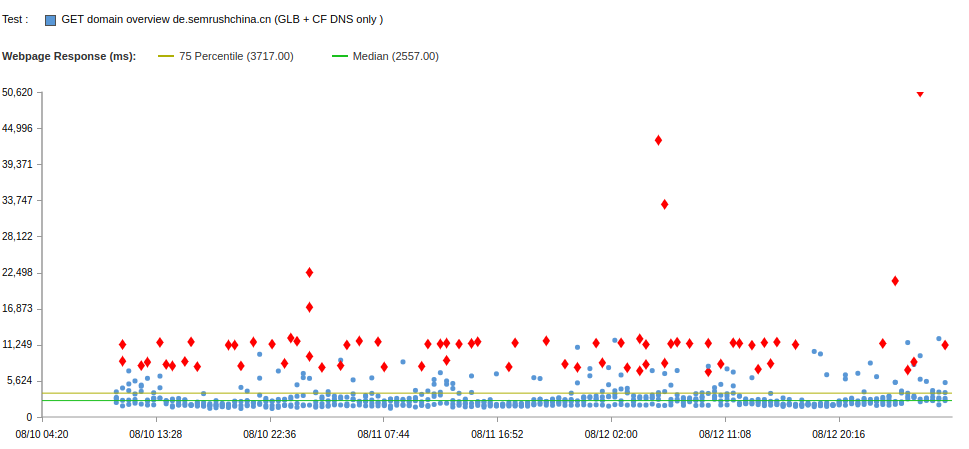
В каждый тест можно зайти и посмотреть Waterfall и другие более подробные параметры. Мы начали исследовать причины ошибок, и если для таймаутов все более менее понятно: интернет в Китае “то съезжается, то разъезжается”, из-за этого скорость коннекта и загрузки ресурсов из-за границы нестабильна и неодинакова, то DNS-ошибки нас сильно удивили. Мы обнаружили, что PoP у Cloudflare действительно находятся в Китае, адрес сайта резолвится в один anycast IP, но DNS-серверы используются американские, из-за чего DNS-запросы вынуждены проходить через границу, поэтому иногда они фейлятся.
Уточнив этот вопрос у CF, выяснилось, что своих DNS-серверов в Китае у них нет, а когда будет — пока неизвестно.
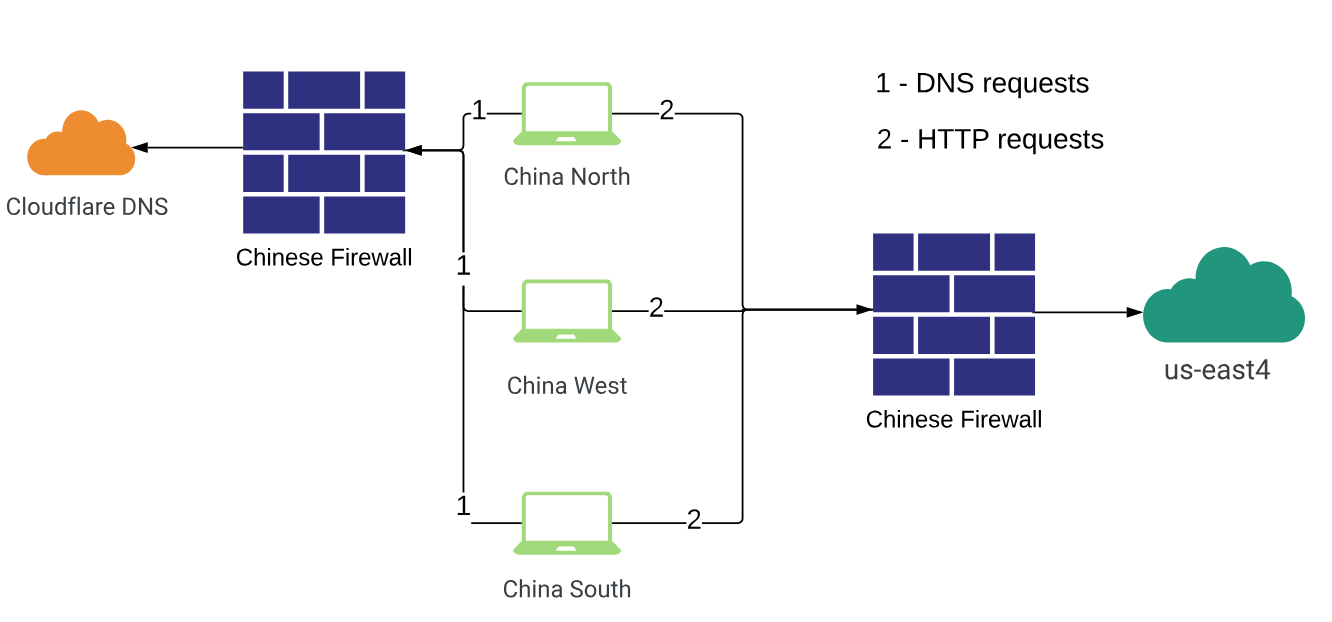
Поэтому мы решили потестировать только DNS Cloudflare и поменяли механизм работы Cloudflare для нашего сайта на режим “Только DNS”. Это такой режим, когда Cloudflare не проксирует трафик через себя, а значит, не предоставляет DDoS-защиты, CDN и прочие фичи, и работает в режиме обычного DNS-сервера.
Данный стенд схематично представлен на следующем рисунке. На рисунке учтены появившиеся знания о том, что DNS-сервера Cloudflare за фаерволом.
В Catchpoint мы запустили простые GET-тесты (не браузерные), которые показали очень много фейлов. Причиной их были все те же DNS ошибки.
Начали дебажить эти ошибки с помощью dig и обнаружили, что при первом запросе адрес определяется правильно, а при повторном запросе мы получаем каждый раз SERVFAIL и not found. Это с чего вдруг?
root@iZwz97n2wgbp61qucbfrjsZ:~# host semrushchina.cn semrushchina.cn has address 220.170.186.192 Host semrushchina.cn not found: 2(SERVFAIL) root@iZwz97n2wgbp61qucbfrjsZ:~# host semrushchina.cn semrushchina.cn has address 220.170.186.192 Host semrushchina.cn not found: 2(SERVFAIL) root@iZwz97n2wgbp61qucbfrjsZ:~# host semrushchina.cn semrushchina.cn has address 220.170.186.192 Host semrushchina.cn not found: 2(SERVFAIL) root@iZwz97n2wgbp61qucbfrjsZ:~# host semrushchina.cn semrushchina.cn has address 220.170.186.192 Host semrushchina.cn not found: 2(SERVFAIL)При запросе NS-серверов Cloudflare напрямую таких ошибок нет:
root@iZwz97n2wgbp61qucbfrjsZ:~# for i in `seq 1 2`; do host semrushchina.cn ray.ns.cloudflare.com.; done Using domain server: Name: ray.ns.cloudflare.com. Address: 173.245.59.138#53 Aliases: semrushchina.cn has address 220.170.186.192 semrushchina.cn has address 220.170.186.192 Using domain server: Name: ray.ns.cloudflare.com. Address: 173.245.59.138#53 Aliases: semrushchina.cn has address 220.170.186.192 semrushchina.cn has address 220.170.186.192Значит, проблема на стороне “локального” DNS-сервера или сервера провайдера.
Дальнейшее расследование показало, что SERVFAIL мы получаем на резолве AAAA-записи.
Оказалось, что при запросе у Cloudflare АААА-записи, которой в домене нет, Cloudflare отвечал А-записью, что является ошибкой и несоответствием RFC. Из-за чего локальному резолверу (x.x.x.x) это не нравилось, и он отвечал SERVFAIL. В логе ниже это поведение отчетливо видно:
root@iZwz97n2wgbp61qucbfrjsZ:~# dig -t AAAA semrushchina.cn @x.x.x.x ; > DiG 9.10.3-P4-Ubuntu > -t AAAA semrushchina.cn @x.x.x.x ;; global options: +cmd ;; Got answer: ;; ->>HEADER<<- opcode: QUERY, status: SERVFAIL, id: 55467 ;; flags: qr rd ra; QUERY: 1, ANSWER: 0, AUTHORITY: 0, ADDITIONAL: 1 ;; OPT PSEUDOSECTION: ; EDNS: version: 0, flags:; udp: 4096 ;; QUESTION SECTION: ;semrushchina.cn. IN AAAA ;; Query time: 334 msec ;; SERVER: x.x.x.x#53(x.x.x.x) ;; WHEN: Tue Aug 14 23:38:50 CST 2018 ;; MSG SIZE rcvd: 44 root@iZwz97n2wgbp61qucbfrjsZ:~# dig -t AAAA semrushchina.cn @dana.ns.cloudflare.com. ; > DiG 9.10.3-P4-Ubuntu > -t AAAA semrushchina.cn @dana.ns.cloudflare.com. ;; global options: +cmd ;; Got answer: ;; ->>HEADER Мы отправили bug-репорт Cloudflare, и они это исправили через какое-то время. Оказалось интересно: на настоящий момент в Китае до сих пор нет поддержки IPv6, поэтому Cloudflare не мог выдавать там свой IPv6 адрес в ответе на запрос АААА-записи. В итоге все решилось так, что для Китая Cloudflare стал отвечать NODATA на такие запросы.
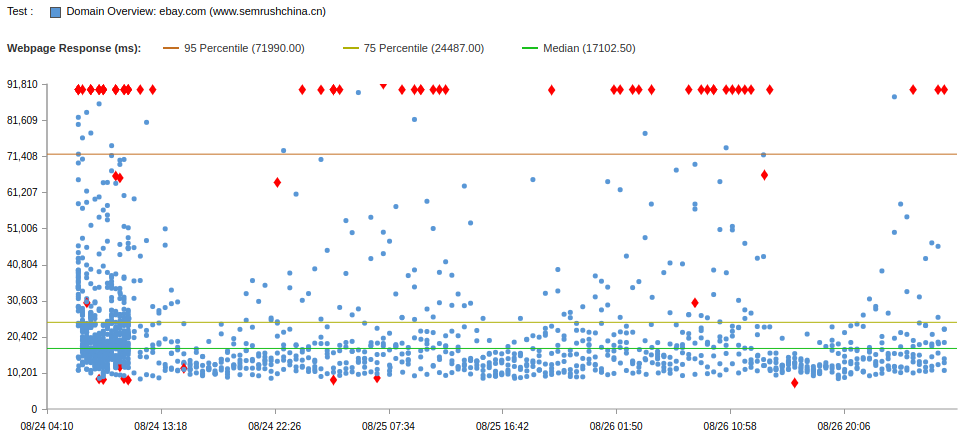
Так, ошибки DNS в тестах Catchpoint резко уменьшились, но не до конца. Таймауты тоже никуда не делись:
И мы начали искать другое решение.
В следующей части я расскажу, как мы тестировали китайское облако Alibaba Cloud, как с помощью небольшой "магии" Nginx мы смогли быстро создавать PoC (Proof of Concept) решений, как мы создавали Multi-Cloud решения, одно из которых в итоге очень сильно помогло ускорить работу сервиса из Китая.
Stay tuned!
«Цензура за Великой стеной сложнее российской — можно полагаться на китайские инструменты по её обходу»
Открываем цикл бесед с техническими экспертами о том, как и зачем блокируют VPN в России и мире. Представляем первое интервью — с Джексоном Сиппом, членом команды GFW Report. Джексон также является исследователем в Университете Колорадо (кампус в городе Боулдере) и занимается вопросами безопасности сетевых систем, конфиденциальности и борьбы с цензурой.
GFW Report — это независимая команда исследователей цензуры, основным направлением деятельности которой является цензура в Китае. В течение четырёх лет организация публикует технические отчёты и наблюдения с целью распространения информации о цензуре в Интернете и инструментах обхода Великого китайского файервола (Great Firewall of China, GFW). В конце апреля 2023 года команда GFW Report выпустила новое исследование, в котором описала, как Великий Китайский Файервол обнаруживает и блокирует полностью зашифрованный трафик.
Результаты этого исследования могут быть крайне интересны для экспертов и простых пользователей в России сейчас, поскольку у многих есть ощущение, что российские власти пытаются перенимать опыт Китая, как в плане построения машины цензуры вообще, так и в деталях: будь то возможное закрытие YouTube или уже начавшаяся блокировка VPN.
Разбираемся, что такое Великий китайский файервол, как сейчас работает система интернет-цензуры в Китае, какие у неё есть сходства и различия с российской системой. Ну, и конечно, разговор будет о том, как в Китае блокируются VPN, а пользователи обходят эти блокировки. Как раз об этом — последний доклад команды. Такой экспертный взгляд на Китай, может быть поможет нам чуть лучше понять то, что происходит в нашей стране.
Как работают исследователи цензуры в Китае
– Откуда вы получаете сведения о том, что происходит в Китае?
Мы изучаем уже опубликованную информацию, базы данных о том, какие компании существуют в Китае, как они работают. Также мы используем более технические методы, например, команду traceroute, которая показывает нам по каким маршрутам передаются пакеты в интернете.
Один из сложных аспектов проведения такого рода исследований — это то, что мы находимся в США, и у нас нет большого количества компьютеров в Китае, с помощью которых можно проводить тесты. Но пара серверов есть, они находятся в разных уголках страны. Получив доступ к ним и увидев различия, мы можем составить более полную картину того, как работает сетевая инфраструктура. Кроме того, существуют такие инструменты, как OONI, которые дают больше точек обзора, но информация у них менее детализирована.
Мы используем комбинацию разных методов, чтобы нарисовать картину того, как выглядит сетевая инфраструктура GFW. Однако трудно сказать наверняка, что именно там происходит.
– Впервые мы услышали об отчете GFW Report, наверное, в 2019 году. Тогда вышел доклад об активном зондировании Shadowsocks. Сейчас выпущен новый отчёт. Получаете, вы постоянно проводите техническое тестирование и можете отслеживать изменения?
Отчёт GFW — это не обязательно постоянный активный технический мониторинг. Скорее наблюдение за тем, с чем сталкиваются пользователи в Китае.
Так исследователи могут узнать от пользователей, что определённые инструменты и протоколы блокируются. Когда такие сообщения появляются, мы стараемся разобраться, что вызывает блокировку. Пользователи сигнализируют: «Такой-то сервис пару дней назад внезапно перестал работать». И команда GFW Report, и другие исследователи собираются вместе и пытаются понять, почему это происходит. В этот момент мы подключаемся к компьютерам в Китае, пробуем через доступные инструменты разобраться, почему что-то не работает.
На примере Shadowsocks мы начали наблюдать активное зондирование (active probing). Оно представляет собой прощупывание сервера для подтверждения того, что это именно Shadowsocks. Если Великий китайский файервол получает такое подтверждение, то передача данных блокируется. GWF Report исследовал это в 2019 году, а в 2020 выпустил отчёт, в котором описал способ решения этой проблемы, через использование аутентификации на клиенте.
Как работает Великий китайский файрвол
– Джексон, смотрите, на Reddit есть такой формат, называемый ELI5 или «объясни мне, как будто мне пять». Можете ли вы объяснить пятилетнему ребенку, что такое Великий китайский файрвол? Что это за система? Что она делает?
Легко. Задача Великого китайского файервола — не запретить пользователям доступ к информации, а затруднить его. Смысл его работы в поиске способов ограничения массового доступа к глобальному интернету, который является само собой разумеющимся для людей в странах без интернет-цензуры.
Китайская цензура более централизована, чем цензура в других странах, в том числе в России. GFW включается сразу на китайской границе и активно фильтрует весь трафик, поступающий в страну и выходящий из неё, чтобы отслеживать информацию, которая не поддерживается государственным режимом.
Это делается несколькими способами. Первый — через подмену ответов DNS. Клиент запрашивает, где находится определённый сайт, и если китайское правительство хочет этот сайт заблокировать, то клиенту возвращают случайный подменный адрес этого сайта. И фактически зайти туда нельзя.
Второй способ — это блокировка на основе IP-адресов, когда по ним блокируются сайты и страницы с информацией, не одобренной в Китае. Все запросы на эти сайты передаются в никуда.
Третий — блокировка на основе заголовков SNI (Server Name Identification), которые используются в протоколе TLS (Transport Layer Security). Когда цензор видит в SNI название запрещённого сайта, соединение разрывается.
– Если вы говорите, что серверы GFW находятся на границе, что цензура начинается на границе Китая, то это значит, что между сервером и клиентом внутри Китая цензуры нет?
Это гипотеза, которой мы придерживаемся в настоящее время. Мы считаем, что два хоста внутри Китая с меньшей вероятностью столкнутся с цензурой. Хотя есть некоторые нюансы в работе цензуры в зависимости от провинции, так что не исключено, что её можно обнаружить между двумя разными точками внутри страны. Но проведённые исследования показывают, что в основном цензура возникает на границе.
– То, что вы описываете, наводит на мысль, что интернет-кабели, соединяющие Китай с остальным миром, должны быть достаточно централизованными: принадлежать правительству, одной или нескольким организациям. Потому что иначе было бы очень, очень трудно осуществлять подобную цензуру. Верно ли моё предположение?
Мы считаем, что есть только два, может быть, три провайдера, которые которые обеспечивают трафик в страну и из страны, и все они находятся под сильным влиянием государства.
– Если посмотреть в общем, насколько хорошо работает GFW? Например, у нас в России многие сайты недоступны. Но если пользователь достаточно мотивирован, есть довольно простые способы обойти цензуру: установить правильный VPN или получить ту же информацию через зеркало сайта, который не был заблокирован. Насколько в этом плане эффективен Великий китайский файрвол?
В одной из книг про цензуру говорится, что её лучше понимать не как запрет, а как затруднение доступа к информации. Цензура делает информацию более дорогой относительно времени, денег или неудобств. В этом случае цензура — скорее попытка предотвратить массовый доступ к этой информации, чтобы построить свой собственные внутренний интернет, в котором люди защищены от внешнего влияния. Если пользователи достаточно мотивированы — о чем вы как раз говорите — они смогут обойти и GFW, они смогут обойти запреты и в России, в Иране и т.д.
Есть интересная особенность Великого китайского файрвола: цензура там усиливается время от времени в течение года. И связано это с тем, что в Китае происходят какие-то крупные события, будь то встречи политических деятелей или годовщины исторических событий, которые могут быть не самыми радостными для китайских граждан. В это время Китай меняет свой способ осуществления цензуры.
Так, например, 4 июня отмечается годовщина событий на площади Тяньаньмэнь. И каждый год перед этим, примерно за одну-две недели, мы наблюдаем, как цензура начинает нарастать. В этот момент применяют новые методы или возобновляют те, которые были год назад. За пару дней до этого события мы начинаем получать сообщения о том, что некоторые инструменты обхода цензуры больше не работают, хотя раньше работали, несмотря на GFW. А потом всё снова прекращается. Появляется вопрос — почему?
По моему мнению, есть две возможные причины этого (опять же, мы не знаем наверняка). Первая причина в том, что цензура, чувствительная к времени, так называемые «временные блокировки», добавляют уровень сложности для их обхода. То есть если новый метод цензуры включат заранее, например, в январе, то у разработчиков, которые ищут способы обхода блокировок, есть шесть месяцев, чтобы разобраться с ней и быть готовыми к важной дате в июне. Есть время, чтобы сидеть и копаться в этой штуке, выяснять, как она работает, и разрабатывать способы её обхода. Однако если власти выпустят новую блокировку за две недели до мероприятия, у нас не будет достаточно времени, чтобы создать эффективное решение, которое люди смогут использовать для продолжения своей интернет-активности без ограничений. Поэтому первая причина временной цензуры — это стремление ограничить время на выявление и преодоление новых методов блокировки.
Вторая причина — это стоимость цензуры. В Китае это учитывается. Я думаю, что многие страны очень чувствительны к тому, как их методы цензуры влияют, например, на торговлю. Власти признают, что экономика должна иметь приоритет над цензурой. При любом типе цензуры есть вероятность ложных срабатываний, которые могут повлечь определённый экономический эффект. Например, если бизнесмен, приехавший в Китай, не сможет получить доступ к своей электронной почте, потому что она на Google, это будет довольно серьёзной проблемой. И такое положение вещей может лишить людей стимула вести бизнес в стране. Таким образом, включая цензуру только на некоторое время, в определённые периоды, можно уменьшить побочный ущерб, неизбежный при длительном применении.
Какие методы обхода цензуры работают в Китае
– А что обычно используют люди в Китае для обхода Великого китайского файрвола? Мы спросили наших подписчиков в телеграм-каналах, что им интересно узнать про блокировки VPN и цензуру в Китае. И читатели интересовались в основном двумя вещами: испытанными и верными способами обхода цензуры, которые всегда работали и работают до сих пор, а также наиболее перспективными, которые, скорее всего, будут работать в течение некоторого времени в будущем.
В какой-то мере обход цензуры в Китае — это преуспевающая индустрия. Вокруг неё существует целый рынок обмена инструментами обхода и предоставления пользователям (особенно не техническим специалистам) доступа в глобальный интернет. По нашим данным, десятки миллионов людей в Китае регулярно используют средства обходы цензуры, и большинство из них — не технари. Поэтому они используют такие площадки для обмена ключами и доступом, которые исследователи называют «аэропорты». Это небольшие онлайн-маркетплейсы, где встречаются пользователи и разработчики средств обхода цензуры. И это опасная игра. Как правило пользователям предлагают в основном доступ к серверам Shadowsocks, Trojan and v2ray, которые пользователи просто вставляют в приложение в телефоне или на компьютере.
Можно назвать, что конкретно сейчас работает в Китае: это именно технологии Shadowsocks, Trojan and v2ray. Если говорить о конкретных сервисах — это Psiphon, но у него меньше пользователей, так как он не для всех удобен. Регулярно появляются новые небольшие VPN-сервисы, они становятся популярными, и их блокируют. И это происходит каждые несколько месяцев.
– Давай подробнее поговорим о том, как всё устроено, особенно для не технических специалистов, в плане обмена ключами для средств обхода цензуры.
Тут просто бизнес. Пользователи платят деньги за подписку, за доступ к этим прокси. На GitHub есть проекты, где можно скачать себе готовый сайт для продажи ключей за деньги. Пользователи приходят на такой сайт и хотят получить десять ключей или доступ на месяц, может быть, там и другие предложения. Обычные пользователи просто копируют ключи с этого сайта и вставляют в свои приложения на устройствах — им ни в чем не надо особо разбираться. Тем, кто предоставляет доступ, тоже не надо быть разработчиками. Им нужно просто поднять сайт на Digitalocean — и всё работает.
– Интересно, как пользователи находят эти услуги для покупки. У нас существует такая проблема: есть сообщество против цензуры, люди, которые могут запускать средства обхода цензуры, а есть просто пользователи, которым они нужны. И сложность в том, чтобы они нашли друг друга. В Китае же есть «аэропорты», и теперь становится понятно, какую роль они играют в том, чтобы наладить контакт между распространителями средств обхода цензуры и потребителями.
Вы попали в точку, обрисовав трудность соединения тех, кто производит прокси и тех, кто ими пользуется. Продвижение этих сервисов, организация того, чтобы каждый пользователь, который хочет получить доступ к ним, мог бы его получить, — это не просто. И, действительно, «аэропорты» имеют большую важность для этого.
– Вы упомянули о Shadowsocks, Trojan и v2ray. Но мы много слышали о том, что Shadowsocks блокируется в Китае. Это так?
В Китае блокируется не сам протокол Shadowsocks, а некоторые его популярные серверы. В исследовании 2020 года про активное зондирование как раз об этом говорится. GFW начинает подозревать серверы в том, что они относятся к Shadowsocks, проверяет это и, если получает подтверждение, блокирует их. При этом есть разновидности Shadowsocks, которые к такой атаке устойчивы и которые не блокируются или пока не блокируются.
Как мы уже говорили, в Китае, по-видимому, существует некоторые экономические соображения, определяющие, как GFW выбирает серверы для блокировки. Есть много занятных сообщений пользователей, которые пишут: «Я разместил прокси Shadowsocks, который использую только я (или только мои семья и друзья), и я никогда не сталкивался с блокировкой, никогда не видел активного зонда и тому подобных вещей». В тоже время если крупный провайдер, у которого тысячи пользователей, разворачивает свои инструменты, их могут вычислить и заблокировать в течение нескольких часов. Так что, похоже, здесь есть ещё какая-то логика, которую мы не до конца понимаем: как GFW определяет, какие сервера блокировать, а какие нет. Не похоже, что это происходит всегда, когда используется протокол Shadowsocks.
Это проект, над которым я работаю в последнее время. И сегодня я понимаю, что это не просто фингерпринты (Fingerprints, «отпечатки пальцев»), которые побуждают Великий китайский файервол к активному зондированию. Похоже, там есть еще какая-то эвристика, которую мы пока не уловили. Я провёл много тестов для того, чтобы проверить блокировку разных клиентов, разных протоколов, соединений к разным серверам, в разных странах, чтобы понять логику цензуры GFW. И очевидно, что в этой логике не только фингерпринты: если смотреть на первый пакет данных, на основании которого обычно происходит блокировка, то мы увидим, что её не происходит.
Как цензура в Китае влияет на пользователей и их поведение в Сети
– А как простые пользователи в Китае учатся использовать сложные инструменты обхода? Например, если какой-то человек в Китае хочет обойти GFW, но понятия не имеет, как работают компьютеры? И вот кто-то дал или продал ему ключ, как бы он настроил свой смартфон?
Знаете, моя бабушка прикладывала огромные усилия, чтобы попасть в интернет здесь, в США, где цензура не является проблемой. И это только потому, что она едва понимает, как работает её телефон. Если говорить о пользователях в Китае, то процесс для них действительно был упрощён настолько, насколько это возможно: с этими «аэропортами», предоставляющими такие сервисы, при использовании которых пользователю не нужно особо разбираться. Всё, что нужно понимать: необходимо взять IP-адрес прокси-серверы и вставить его в программу на телефоне. Это очень простой процесс, примерно такой же простой, как подключиться к сети Wi-Fi.
– Ещё один вопрос, который задал один из наших подписчиков: доступен ли в Китае YouTube или он заблокирован? А многопользовательские онлайн-игры подвергаются цензуре или нет? Как люди обходят блокировку?
Да, YouTube заблокирован. Все сервисы Google в настоящее время заблокированы в Китае. И онлайн-игры, как правило, блокируются. Думаю, есть игры, которые могут быть в свободном доступе, потому что они базируются в Китае, но есть игры, которые не одобрены местной властью, и они блокируются.
«Как пользователи обходят блокировку» — интересный вопрос, потому что ответ на него указывает на то, что пользователи ставят в приоритет при использовании сервисов. Ищут ли пользователи очень приватный инструмент, чтобы никто не знал, чем они занимаются? Или же им нужно что-то, способное работать с высокой пропускной способностью и низкой задержкой, чтобы они могли участвовать в онлайн-играх или смотреть потоковое видео YouTube?
И в Китае, похоже, относительно мало людей беспокоятся по поводу возможного преследования. Они предпочтут услуги с высокой пропускной способностью и низкой задержкой. Существуют сервисы, предоставляющие такие VPN-услуги, но они могут продержаться на рынке всего несколько месяцев, прежде чем их заблокируют. Мы уже упоминали о том, что существуют интернет-кабели, идущие в Китай и из Китая. И вот в них есть некие приоритетные полосы, доступ к которым и продают отдельные VPN-сервисы для любителей потокового видео или онлайн-игр. Очень примечательно, что эти сервисы не ставят во главу угла конфиденциальность.
– Когда вы говорите о преследовании, вы имеете в виду, что люди в Китае могут быть как-то наказаны за использование инструментов обхода блокировок?
В общем китайские пользователи, использующие инструменты обхода цензуры, не являются целями для китайского правительства. Известны случаи штрафов на сумму около 200 долларов, которые были назначены за несколько лет использования сервисов VPN. Однако наказание несравнимо суровее для разработчиков и администраторов инструментов обхода цензуры: они, как известно, могут получить тюремный срок до пяти лет за разработку и размещение этих инструментов. Это просто для понимания, на какой риск они идут, развёртывая инструменты в GFW.
Я бы сказал, что штраф в 200 долларов — это пример наихудшего сценария. В большинстве случаев пользователи получают сообщения с предупреждением от властей: дескать, мы знаем, что вы делаете, пожалуйста, прекратите. Однако мы действительно нашли некоторые цифры. Похоже, что в одной из провинций Китая в августе 2021 было 18 случаев административного наказания за то, что они считают «превышением полномочий». В течение года — 60 случаев, причём некоторые люди получили устное предупреждение. Это не так уж и много, если учесть, что средствами обхода цензуры пользуются десятки миллионов человек.
– И как, в этом случае, власти узнают, что кто-то использует такие инструменты: может быть полиция обнаружила VPN-клиент на телефоне при проверке или это провайдер регистрирует VPN-трафик и видит пользователей под VPN?
У нас нет точных данных, но я сильно сомневаюсь, что на улицах проверяют телефоны. Можно предположить, исходя из опыта других стран, тех же США, где рассылают предупреждения о нарушении авторских прав через провайдеров, что всем этим занимаются как раз они. Либо это происходит на базе провайдера, либо сливает данные сам сервис. Китайское правительство вполне может получить доступ к сервису и к его логам, которые потенциально могут указать на некоторых пользователей. Но вариант с провайдером — наиболее вероятный.
– Получается, что поддерживать VPN-серверы в Китае опасно? То есть людей, которые разрабатывают сервисы и поддерживают их, могут посадить за это в тюрьму?
Абсолютно верно. Как посредники, распространяющие прокси, так и разработчики могут попасть в тюрьму за разработку или распространение этих инструментов. Это рискованная игра, и респект парням за то, что они это делают.
Как Великий китайский файрвол блокирует инструменты обхода цензуры
– Давайте поговорим о последнем исследовании, соавтором которого вы являетесь. Не могли бы вы объяснить простым языком, что вы обнаружили?
Я объясню через такую метафору. Допустим, все в комнате говорят по-русски, но есть два шпиона, которые говорят по-французски — их будет легко узнать. Особенно если у вас есть эксперт, франкофон, который подтвердит: вот эти двое говорят по-французски. И это своего рода описание концепции фингерпринта. То есть, когда все говорят одинаково и лишь небольшая группа — по-другому, тогда для эксперта, который ищет шпионов, будет очень просто отделить эту группу от общей массы, понять, что это за язык и поймать шпионов.
Но что если мы сможем сделать такой инструмент, который будет говорить на языке, не похожем ни на один другой, на котором никто больше не говорит и о котором никто ничего не знает? Тогда будет невозможно просто найти парня, говорящего по-французски и схватить его. Теперь надо перебрать все известные нам языки, отбросить их и оставить только то, что ни на что не похоже.
И это был своего рода принцип которым в последние несколько лет руководствовались разработчики средств обхода цензуры при создании этих полностью зашифрованных протоколов. Они разрабатывали инструменты, которые не похожи ни на что, у которых не было фингерпринтов, чтобы их нельзя было распознать и заблокировать на основе их отпечатков. И много проектов пошли по этому пути. Например, Obfs4 — прекрасный пример полностью зашифрованного протокола.
В конечном счёте, мы обнаружили, что Великий китайский файрвол использует определённые правила для идентификации протоколов и их распознавания. Мы понимаем, что это сложные, хитрые правила.
Весь «доброкачественный» трафик: TLS, DNS, SMTP и так далее описан этими правилами. В них отчасти используется идентификации по фингерпринту, то есть распознаются первые несколько байтов пакета и подтверждается, что это, например, TLS и HTTP. Правило «смотрит» на то, сколько байт ASCII во всем пакете, зашифрованный он или нет. Правила предусматривают подсчёт количества нулей и единиц в этих данных, и по их количеству вычисляется зашифрован этот трафик или нет. И это позволило GFW идентифицировать инструменты шифрования и специально блокировать их.
– Получается, это своего рода белые списки. Сначала они идентифицируют и отбрасывают все известные типы трафика. Потом считают единицы и нули в неизвестных типах. И если у них примерно одинаковое количество единиц и нулей, тогда цензоры подозревают, что это псевдослучайность, а затем — что это какой-то обход цензуры. И что тогда происходит? Блокировка или замедление?
Блокировка. И это не просто блокировка текущего соединения, но и всего последующего трафика на этот же сервер. Итак, мы обнаружили, что GFW пытаются идентифицировать и исключить трафик (мы это называем в нашей статье «исключениями»), который они знают, и среди оставшегося найти и заблокировать тот, что их не устраивает. Они блокируют текущее соединение и последующие соединения с этим сервером на том же порту сервера клиента. Теперь это блокировка по IP и порту, и она длится в течение нескольких минут, что действительно препятствует доступу пользователей к этому конкретному сервису.
– В этом разговоре уже упомянули несколько ситуаций, когда цензор что-то блокирует, а затем разблокирует. А также в статье было указание на такую технику, которая называется «вероятностное блокирование», когда блокируется не весь неугодный трафик, а только какая-то часть. Как это работает?
Да, в Великом китайском файрволе существуют временные и частичные блокировки. Мы проводили тесты: отправляли данные, которые, как мы знали GFW должен заблокировать, и они блокировались с вероятностью, приближающейся к 25%. И то, что происходило в этом случае, является концепцией, которую мы называем «вероятностной блокировкой». Причины этого точно нам неизвестны, но есть некоторые соображения.
Первая причина — это снижение частоты ложных срабатываний. Опять же, возвращаемся к идее о том, что китайское правительство очень чувствительно к экономическим проблемам, они не хотят блокировать интернет-трафик, который возможно служит каким-то деловым потребностям. Поэтому, блокируя соединения только в 25% случаев, они с меньшей вероятностью нечаянно заблокируют соединения, которые являются добропорядочными. Например, иногда в сервисах используются TLS или какие-то странные самописные протоколы, которые могут не пройти тест GFW. В таком случае если Великий китайский файервол заблокирует один пакет пользовательских данных, так как он покажется ему плохим, то при повторной передаче такой проблемы уже не возникнет. И ущерб для добропорядочного бизнеса будет небольшим.
Однако если пользователь подключается к средству обхода цензуры, каждый его пакет будет идентифицирован как плохой, нежелательный. Четверть этих соединений будет заблокирована. К том уже помимо «вероятностной блокировки» тут включится «временная блокировка», которая запрещает подключение к этому серверу в течение 60-90 секунд. Не важно, что изначально цензура не может перехватить каждый пакет, а только четверть — новый уровень блокировки не позволит последующему трафику пройти.
Таким образом, наша теория в том, что существует логика цензуры, основанная на уменьшении ложных срабатываний, которые уменьшают уменьшает экономические риски.
Вторая идея в том, что дело может быть просто в ограниченности ресурсов. Мы не очень хорошо знакомы с тем, что представляет собой сетевая инфраструктура Великого китайского файрвола. И реализация его инструментов может быть невероятно ресурсоемкой или иметь, например, такие технические ограничения из-за которых они отбирают только 25% данных.
Трудно сказать наверняка, чем это обосновано. Но вот такие две гипотезы у нас есть.
– Когда мы говорили перед интервью, вы упомянули, что, например, иностранные граждане в Китае не подвергаются такой же цензуре в Интернете, как китайские граждане. Похоже, это действительно сложная система, которая учитывает все нюансы: кто такой пользователь и какой трафик у него. Как различается цензура в Китае для иностранцев и для местных жителей?
Я уже упоминал, что в Китай и из Китая идут разные интернет-магистрали, и у них разные приоритеты. Есть кабели, которые не блокируются, и поэтому получение доступа к этим линиям является своего рода «золотым ключиком» и для обычного китайца это очень сложно.
Кроме того, существуют инструменты, которые люди постоянно используют, но о которых они даже не подозревают, что с помощью них можно направить трафик за пределы Китая. Например, это технология частный узел iCloud (iCloud Private Relay). Это такой прокси, через который проходит трафик пользователей iPhone, прежде чем дойти в конечный пункт назначения. Изначально это решение для того, чтобы наблюдатели, которые хотели бы подсмотреть трафик на пути следования, не могли узнать, куда он идёт, чтобы сервер не мог узнать, кто вы такой, и т.п. Побочный эффект такого решения — то, что он действует как VPN, как инструмент обхода блокировок. И китайское правительство было не в восторге, когда появилась такая функци. В конечном итоге произошло то, что произошло — возникли «деловые отношения», из-за которых пользователи с китайским Apple ID или прописанным местоположением в Китае больше не могут использовать эти инструменты. Они блокируются, в то время как пользователи с американским или другим иностранным Apple ID не имеют проблем с доступом к этим инструментам в Китае.
– Есть ли данные, какое оборудование используется на аппаратном уровне, в Великом китайском файерволе, и каковы его функции? Продает ли его Китай другим странам?
Никто не знает наверняка, откуда берутся инструменты, которые используются в GFW. Неизвестно, как выглядит конкретная сетевая инфраструктура в Китае. Одна из ранних работ, вроде 2015-го года или 2017-2018 гг. была про блокировки DNS. Тогда мы выяснили, что всего блокирующих систем было три и они дублировали друг друга. И у каждой из них был свой фингерпринт, уникальные параметры. По ним мы и поняли, что систем несколько и они блокируют по-разному. Кто их производит нам не понятно.
Похожа ли цензура в России на цензуру в Китае
– А что вы можете сказать о сходствах и различиях между китайской и российской цензурой?
Я хорошо знаком с Великим китайским файерволом и его внутренним устройством, а вот полноценного исследования современного состояния российской цензуры наша команда не проводила. Но здесь можно выделить некоторые очевидные сходства и различия.
Ранее у нас сложилось понимание, что цензура в России была очень децентрализована, она осуществлялась на уровне провайдеров. Российские власти заставляли провайдеров услуг интернет устанавливать системы цензуры, в то время как в Китае большинство таких систем управляется государством.
Цензоры в Китае по-настоящему верят верят в свою миссию, в то, что они защищают интересы государства, создают безопасное пространство. Люди, которые разрабатывают инструменты, делают это максимально хорошо. Я думаю, что это одна из причин, по которой мы наблюдаем такое техническое совершенство GFW, — это мотивация его создателей, они действительно заинтересованы в том, чтобы их инструменты цензуры становились всё лучше и лучше. В то время как с российской цензурной машиной по-другому: провайдерам говорят, мол, вот список запрещённых сайтов, блокируйте его, как хотите. И провайдеры делают какой-то минимум, чтобы отчитаться. И откуда тогда взяться крутым решениям.
Но похоже, что за последние пару лет российская цензура становится более централизованной. Теперь есть «чёрные ящики» (ТСПУ), которые принадлежат государству, с помощью которых можно делать то, что давно делается через GFW. И тут интересно посмотреть, насколько эти системы похожи друг на друга. Например, фингреппринты похожи или различны, «чёрные ящики» одинаково работают у разных провайдеров или нет, разные «чёрные ящики» разрывают соединение по-разному или одинаково и какие характеристики имеет RST-пакет? Можно ли с уверенностью сказать, что каждый интернет-провайдер в России использует один и тот же способ цензуры? «Чёрные ящики» настроены одинаково? И по каким параметрам мы это можем сравнить то, что видим в России, в тем, что видим в Китае?
Если, во-первых, все провайдеры режут одинаково, а во-вторых, система имеет схожие параметры с GFW, тогда можно говорить о вероятности, что есть общие поставщики или разработчики двух систем. Но я думаю, что на этот вопрос будет трудно ответить.
Я считаю особенно интересным в российской системе цензуры то, что список доменов для блокировки у вас как бы полупубличный. Я не знаю, является ли он полностью публичным, но, в общем, он доступен. И это действительно впечатляет, потому такой реестр дает вам дата-сет для анализа того, что происходит с этими сайтами.
Такое невозможно при китайской модели цензуры. Поскольку в Китае такого публичного списка не существует, у нас есть только догадки о том, что действительно блокируется, о том, какого типа контент, какие темы попадут под блокировку. И мы проводим тесты каждые пару лет, чтобы составить список сайтов, которые оказались заблокированными в тот период, пытаясь при этом исключить случайные результаты, не связанные с блокировкой. Но иметь полный список того, что именно заблокировано в данной стране в данное время, — это действительно бесценный инструмент для исследователей, который можно использовать для анализа.
– Это действительно проблема, что вы никогда не сможете уверенно сказать, сколько сайтов в Китае находятся под временной блокировкой, а сколько — под постоянной.
Да, это очень не просто. Интернет работает не идеально. Проводить тесты из Китая можно, но сложно в моменте понять, заблокирован ли этот сайт или просто связь с ним плохая, так как сайт расположен в США, а клиент в Китае. Там много нюансов. Поэтому очень полезно для исследования заранее знать, заблокирован сайт или нет.
– Получается, Великий китайский файрвол всё ещё технически более продвинутая система: у него есть активное зондирование, внутри применяются разные типы цензуры для разных групп людей, в системе существуют временные блокировки и, GFW, очевидно, применяет гораздо больше блокировок по «отпечаткам пальцев» (а у нас пока только несколько случаев таких было). Как вы думаете, к чему должны быть готовы пользователи в России, что нас ждёт? Можете ли вы предвидеть какие-нибудь превентивные шаги, которые следует сделать российским пользователям?
Знаете, китайским пользователям уже пришлось пройти через многое. Игра в кошки-мышки продолжается: вводятся блокировки — придумываются новые средства обхода цензуры — а затем цензоры находят эти новые средства и изобретают способы их заблокировать.
К счастью, сейчас Великий китайский файрвол является более сложным, чем российская система цензуры, и даже если она будет пытаться его догонять, пользователи в России смогут полагаться на инструменты и решения, которые развивались в течение многих лет в Китае. И так они смогут быть на шаг впереди.