Почему люди массово стали удалять приложение «Сбербанк» со своих устройств

Все чаще можно встретить информацию о том, что людям стоит внимательнее относиться к мобильному приложению «Сбербанк онлайн», а то и вовсе удалить его со своего гаджета. А многие уже даже воспользовались этим советом. Почему так? Давайте вместе разберемся в этой статье.
Действительно ли оно защищено?
В информации о данном приложении можно увидеть, что у него есть свой собственный антивирусник. Именно он отвечает за безопасность «Сбербанк онлайн», следит за тем, чтобы ваши данные были надежно скрыты от посторонних глаз. Вроде бы все понятно, но почему тогда в Сети все чаще пишут от том, что при помощи этой программы за ее обладателями следят и собирают их личные данные?
Насколько встроенный антивирус способен предусмотреть все риски? И стоит ли ему доверять?
Опять же, в официальном описании защитного антивируса сказано, что он успешно нейтрализует все угрозы и попытки украсть данные владельцев приложения.
Многие недоумевают, зачем «Сбербанку онлайн» нужен доступ к камере или микрофону. Неужели таким образом за клиентами следят? Однако микрофон пригождается для того, чтобы связаться с банком из приложения. А камера необходима для сканирования QR-кодов. Но если вас это смущает, то всегда можно зайти в настройки приложения и отменить доступ к камере или микрофону.

Странные звонки
Порою контакт 900 звонит каждый день, а то и по два-три раза в сутки. Иногда пользователи приложения замечают странную тенденцию – такие звонки начинаются именно после установки мобильного приложения. Но доказательств прямых нет – возможно, это просто совпадения, а утечка ваших данных могла произойти в самом Сбербанке при халатном отношении сотрудников банка или даже из-за преступного умысла. Поэтому стоит с осторожностью отвечать на такие звонки.
Могут ли украсть деньги?
Большинство людей, которые удалили данное приложение со своих устройств, сделали это из-за соображений сохранности денежных средств. Они посчитали, что удобство и быстрота доступа к деньгам не стоит постоянных волнений за их сохранность. К сожалению, мошенники придумывают все новые вредоносные вирусы, с помощью которых можно украсть деньги добропорядочных граждан.
Иногда простая установка какого-то приложения на телефон влечет за собой ужасные последствия – от кражи персональных данных до кражи всех денежных средств.
Будьте осторожны!
В любом случае решать, пользоваться ли приложением Сбербанка, только вам. Вам стоит взвесить, что важнее: комфорт, удобство, легкий доступ к деньгам или абсолютная уверенность в сохранности ваших денег.
Удачи вам и берегите себя и друг друга!
Подпишитесь на канал 9111.ru в «Дзен» и «Телеграм»
Понравилась статья?
Проголосовали: 2 260
Проголосуйте, чтобы увидеть результаты
Зачем приложению Сбербанк ОнЛайн столько разрешений?
Здравствуйте, подскажите, зачем приложение «Сбербанк Онлайн» для Android запрашивает столько важных разрешений на использование устройства?
- Просмотр конфиденциальных данных в журнале
- Просмотр закладок и истории поиска
- Получение данных о запущенных приложениях
- Изменение/перехват сетевых настроек и трафика
- Просмотр ваших контактных данных
- Поиск аккаунтов на устройстве
- Просмотр контактов
- Точное местоположение (на основе сети и сигналов GPS)
- Примерное местоположение (на основе сети)
- Прием SMS
- Просмотр SMS и MMS
- Изменение SMS и MMS
- Осуществление телефонных вызовов
- Просмотр журнала вызовов
- Изменение журнала вызовов
- Изменение/удаление данных на USB-накопителе
- Просмотр данных на USB-накопителе
- Фото- и видеосъемка
- Просмотр подключений Wi-Fi
- Получение данных о статусе телефона
- Получение данных из Интернета
- Изменение настроек системы
- Предотвращение переключения устройства в спящий режим
- Отключение функции блокировки экрана
- Неограниченный доступ к Интернету
- Просмотр сетевых подключений
- Подключение/отключение сети Wi-Fi
- Управление функцией вибросигнала
- Закрытие других приложений
- Изменение закладок и истории поиска
- Показ элементов интерфейса поверх других окон
- Запуск при включении устройства
В описании приложения никаких пояснений по поводу целесообразности Разрешений нет. Вот зачем Сбербанку Просмотр моих контактов, Просмотр / Изменение SMS и MMS, Просмотр закладок и истории поиска, Фото- и видеосъемка, Изменение настроек системы, Изменение/перехват сетевых настроек и трафика, Запуск при включении устройства.
Дикие какие-то разрешения. Сбербанк, случаем, у АНБ не подрабатывает? Скажите, может ли приложение Сбербанка осуществлять, без моего ведома, фото- и видеосъемку?
2016-06-17 в 07:16
Полный доступ к функциям смартфона необходим для обеспечения максимального уровня защиты устройства встроенным антивирусом.
2016-06-17 в 07:17
Я же просил вас дать развёрнутый ответ, а не отписку общими фразами. Мне совершенно непонятно для чего антивирусу знать мои Закладки и тем более мои Контакты, а также Осуществлять телефонные вызовы?
Особое сомнение вызвало Разрешение Фото- и видеосъемка, для чего антивирусу Фото- и видеосъемка? Вирусы снимать? Хоть убейте меня не пойму для чего приложению с антивирусом «Сбербанк Онлайн» следующие расширения:
- Просмотр конфиденциальных данных в журнале
- Просмотр закладок и истории поиска
- Просмотр ваших контактных данных
- Просмотр контактов
- Осуществление телефонных вызовов
- Просмотр журнала вызовов
- Изменение журнала вызовов
- Фото- и видеосъемка
- Изменение настроек системы
- Изменение закладок и истории поиска
И еще хочу уточнить пару вопрос: Например я взял в Сбербанке кредит и не плачу, могут коллекторы посредством мобильного приложения «Сбербанк Онлайн» собирать какую-либо информацию обо мне и если могут, то какую именно? Можно ли в мобильном приложении «Сбербанк Онлайн» удалённо и без ведома пользователя включать «Фото- и видеосъемку» и другие подобные функции?
2016-06-17 в 07:17
Согласно условиям использования банковских продуктов, Вы соглашаетесь с тем, что банк имеет право на хранение и обработку, в том числе автоматизированную, любой информации, относящейся к Вашим персональным данным, в том числе, указанной в Заявлении и/или в иных документах, в соответствии с Федеральным законом от 27.07.2006 № 152-ФЗ «О персональных данных», включая сбор, систематизацию, накопление, хранение, уточнение, использование, распространение (в том числе передачу), обезличивание, блокирование, уничтожение персональных данных, предоставленных банку в связи с заключением договора в целях исполнения договорных обязательств.
Согласие на обработку персональных данных действует в течение всего срока действия договора, а также в течение 5 лет с даты прекращения действия договора.
Что касается «Фото- и видеосъемки», то без Вашего участия активировать данную функцию невозможно.
Если хотите получить полный и официальный ответ, рекомендую оформить обращение на официальном сайте Сбербанка: https://www.sberbank.ru/ru/person/call_center.
2016-06-17 в 07:18
Тотальный контроль пользователей. У знакомого был конфликт с одним человеком, а человек богатый и влиятельный. В итоге, у знакомого полностью обнулились банковские карты Сбербанка, деньги просто исчезли. В том числе, стала известна личная переписка по смс и многое другое. Узнать эту информацию, человек с другого региона, не имеющий никаких связей с окружением знакомого не мог. Но учитывая то, что с карты сбера у него исчезли все деньги (больше ста тысяч), понятно, что слухи о том, что приложение сбера «читает нас», вполне актуально.
2018-04-12 в 12:16
Цитата fianketo2 ( )
понятно, что слухи о том, что приложение сбера «читает нас», вполне актуально.
Не понятно, что Вы имеет ввиду под этим.
P.S. «Засветиться» карта могла где угодно, и наименее вероятно – в Сбербанке, так как банки очень тщательно следят за безопасностью.
Загрузили по полной: мошенники стали чаще подделывать банковские приложения
Сбербанк зафиксировал новую мошенническую схему — она заключается в загрузке от имени злоумышленников приложений «Сбер 2.0» или «Поддержка Сбербанка». На самом деле за этими приложениями скрываются программы для удаленного доступа к устройствам пользователей, которые помогают злоумышленникам похищать средства. Подробности о том, как мошенники подделывают банковские приложения и как защититься от таких фальшивок, — в материале «Известий».
Опасный тренд
О том, что мошенники стали использовать фальшивые банковские приложения «Сбер 2.0» или «Поддержка Сбербанка», рассказал заместитель председателя правления Сбербанка Станислав Кузнецов в рамках Восточного экономического форума (ВЭФ). — Буквально на днях мы зафиксировали новую мошенническую схему: злоумышленник звонит клиенту от имени сотрудника «Сбера» и убеждает его установить приложения «Сбер 2.0» или «Поддержка Сбербанка», — сообщил Кузнецов.
По его словам, на самом деле под видом этих приложений киберпреступники распространяют программы для удаленного доступа к устройствам. Если пользователь установит одно из таких псевдоприложений, мошенники могут похитить как его личную информацию, так и деньги. Кузнецов отметил, что никогда не стоит соглашаться на загрузку программного обеспечения (ПО), полученного от сторонних лиц.

Фото: ИЗВЕСТИЯ/Алексей Майшев
— Если появляется новая версия настоящего [приложения] «Сбербанк онлайн», уведомление о необходимости обновления поступит клиенту либо непосредственно в мобильном приложении, либо по номеру 900, — заключил он. Как говорит в беседе с «Известиями» эксперт по кибербезопасности компании «Вебмониторэкс» Екатерина Старостина, злоумышленники уже пытались подделывать приложения самых разных российских банков — помимо Сбербанка это Альфа-банк, ВТБ, «Тинькофф» и другие.

Нашли предлог: мошенники стали похищать данные россиян под видом верификации учетных записей
Эксперты отмечают эффективность новой схемы социальной инженерии
В погоне за данными
По словам Екатерины Старостиной, мошенники идут на подделку банковских приложений из-за растущей популярности онлайн-банкинга и роста числа пользователей мобильных приложений для управления финансами. Банковские приложения содержат информацию о банковских счетах, картах и других финансовых средствах, что делает их привлекательной целью для киберпреступников. — Играет свою роль и то, что сегодня многие банковские приложения удалены из AppStore и Google Play, но люди ищут другие возможности скачать и установить их, — отмечает эксперт по Android-разработке сервиса My Renovation Андрей Белоус.

Фото: ИЗВЕСТИЯ/Павел Бедняков
В свою очередь, юрист и эксперт компании «Финансово-правовой альянс» Евгения Боднар в беседе с «Известиями» указывает на то, что Центробанк РФ в 2023 году (как и годом ранее) фиксирует рост числа случаев применения социальной инженерии при хищении денежных средств. Злоумышленники пускают в ход псевдоприложения — вирусное ПО, маскирующиеся под полезные банковские сервисы. В таких фальшивках злоумышленники могут предлагать пользователям выгодные условия по его текущим кредитным картам — к примеру, уменьшение процентной ставки. Но для активации услуги клиенту нужно ввести в приложении паспортные данные или номер карты, которые оказываются в руках мошенников. Впрочем, псевдоприложения могут не только похищать данные пользователей напрямую, но и перенаправлять их на фишинговые сайты, имитирующие сайты популярных банков.
— Как правило, адреса таких фишинговых сайтов отличаются от подлинных всего на один символ, — говорит специалист. — Чтобы якобы войти в систему на сайте-подделке, пользователь должен ввести свои конфиденциальные данные, которые, таким образом, оказываются в руках мошенников. По словам Евгении Бондар, вернуть деньги, которые украли злоумышленники с помощью социальной инженерии, сложно — ведь в некоторых случаях потерпевшие сами подтверждают операции по своим счетам. Поэтому сегодня борьба ведется скорее не с самим мошенничеством, а с его последствиями — как показывает практика, подобные случаи обмана выгоднее всего покрывать за счет страхования.

Фото: ИЗВЕСТИЯ/Сергей Лантюхов
Признаки подделки
Учитывая сложность возврата похищенных денег, лучшим способом защиты от злоумышленников становится «игра на опережение» — своевременное распознавание фальшивых банковских приложений. Как говорит в беседе с «Известиями» Андрей Белоус, если пользователь использует устройства Apple на базе iOS, то приложения на них в абсолютном большинстве случаев скачиваются из AppStore, который в теории должен гарантировать безопасность. — Однако на практике бывают случаи, когда вредоносные приложения проходят модерацию и попадают в AppStore, — предупреждает эксперт. — С Android ситуация сложнее: пользователи этой операционной системы могут скачивать приложения как обычные файлы и устанавливать их на свой смартфон. Чтобы защититься от псевдоприложений, Белоус советует зайти на сайт своего банка — скорее всего, там будет ссылка на официальное приложение. Скачивать его нужно именно по ней. В случае с удаленными из Google Play приложениями скачивать файлы для их установки также нужно только с официальных банковских сайтов. Все банки, приложения которых были удалены из Google Play, уже выложили на своих сайтах ссылки на файлы-установщики. Что касается вредоносных приложений, то отличить их можно по нескольким признакам — например, они могут подозрительно мало весить, иметь странное название или подозрительную иконку. Кроме того, Белоус советует всякий раз думать, действительно ли приложению нужен доступ к камере, микрофону или файлам. По возможности, такой доступ нужно давать не на все время, а один раз. Если приложению дать ненужные права, оно может «слить» файлы, которые находятся на устройстве, читать SMS, собирать различные данные о пользователе и следить за другими приложениями.

Фото: ИЗВЕСТИЯ/Дмитрий Коротаев
— Прежде чем устанавливать банковское приложение, прочитайте отзывы о нем, посмотрите количество загрузок и рейтинг — часто люди, уже попавшиеся на вредоносное ПО, пишут об этом в отзывах, которые очень сложно удалить, — говорит эксперт.

Лезть за кошельком: хакеры атаковали российских пользователей криптобирж
Киберпреступники рассылают потенциальным жертвам ворующий пароли вирус
Механизмы защиты
Чтобы не стать жертвой обмана, Евгения Бондар советует очень внимательно относиться к информационной безопасности: ни в коем случае не вносить паспортные или платежные данные на любых подозрительных сайтах или в сомнительных приложениях, не передавать их никому, кроме как лично в банке или любой аналогичной официальной организации. — Полезно периодически проверять данные о себе в Бюро кредитных историй (БКИ), — говорит собеседница «Известий». — Кредитную историю можно бесплатно запросить дважды в год. В БКИ хранится вся информация по займам и кредитам, а также по действующим просрочкам и задолженности. Кроме того, эксперт советует пользоваться антивирусами и не подтверждать запросы на перевод, снятие или получение денежных средств, если вы сами не инициировали такие операции. Если же пользователь скачал и установил банковское приложение, которое затем показалось ему подозрительным, Екатерина Старостина советует сразу же удалить его с устройства. Следующий шаг — это смена пароля на всех банковских аккаунтах, причем использовать нужно сложные и уникальные пароли.

Фото: ИЗВЕСТИЯ/Михаил Терещенко
При этом Андрей Белоус отмечает, что скомпрометированы могут оказаться не только пароли от банковских приложений: если вы применяли один и тот же пароль для нескольких сервисов, поменять его стоит везде. Кроме того, специалист советует на всякий случай заблокировать карты того банка, фальшивое приложение которого было скачано. — Внимательно мониторьте свои финансовые операции и уведомляйте банк о любых подозрительных транзакциях или активности, — советует Екатерина Старостина. — А столкнувшись с приложением-подделкой, сразу же сообщите о нем в банковскую службу поддержки.

Должники наши: объем кредитов населения впервые превысил 32 трлн
С чем связан рост спроса на ссуды и есть ли риски для финансового положения граждан
По словам Евгении Бондар, если вы заметили несанкционированное списание денег, то нужно незамедлительно сообщить об этом банку, причем не позднее дня, следующего за тем, когда была совершена транзакция. Следующий шаг — уведомление правоохранительных органов. Дальше всё будет зависеть от того, удастся ли потерпевшей стороне каким-либо образом вернуть похищенные средства. — Если же такой возможности нет, единственным выходом для обманутых граждан может стать процедура банкротства, — заключает эксперт.
Банки ультимативно лезут к нам в ш̶т̶а̶н̶ы̶ личную жизнь
Пару лет назад мы делали обзор премиальных банковских карт и обзор как экономить на страховках, если нет премиалки. А сейчас мы проанализировали порядка сотни приложений банков на права доступа, которые они требуют при установке их мобильного приложения на андроид. Результаты свели в таблицу.
Банковские приложения и сами банки ведут себя очень наглым образом. Уже при установке они запрашивают права доступа, которые им необязательны или совсем не нужны для работы. Например, приложение Сбербанка сразу требует доступ к звонкам и фоткам. Я категорически против. Отказываю. А приложение не хочет работать при таком раскладе.
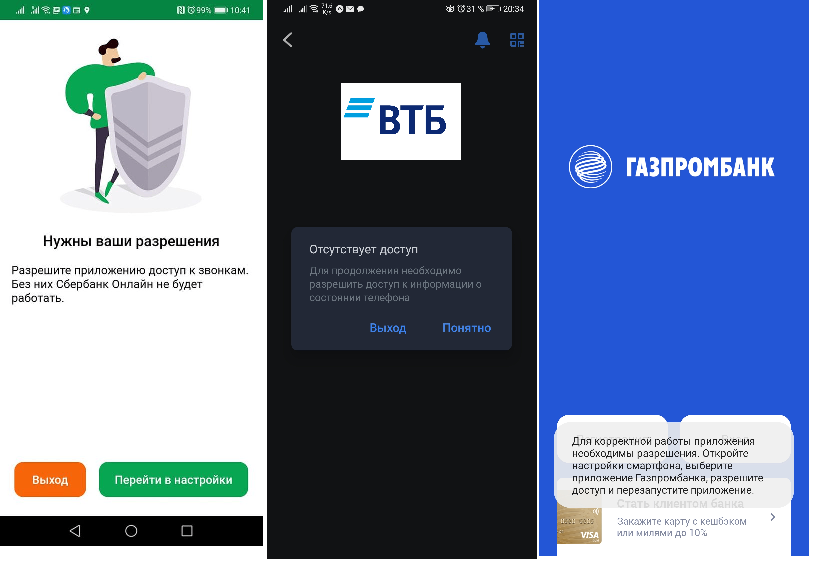
Банки, конечно, говорят, что всё во благо народа.
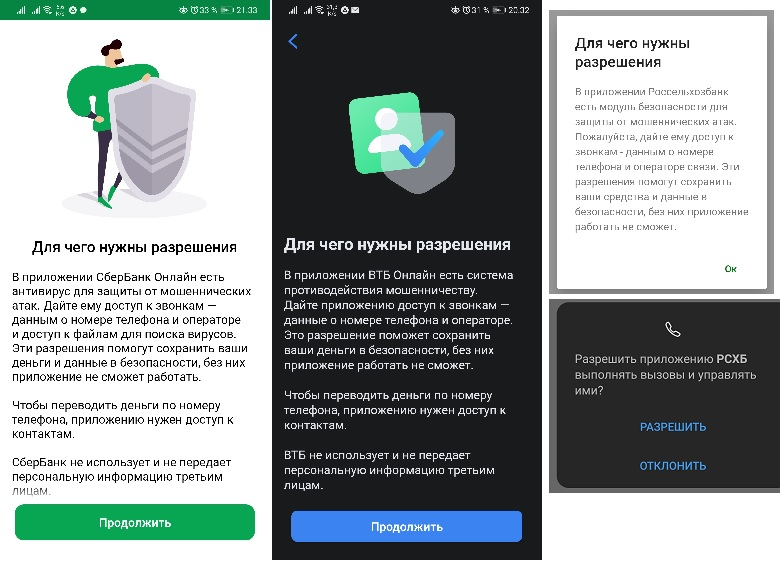
Нам же и пенсионный возраст, и НДС повышают по просьбам трудящихся, и даже старого деда до 2036 года продлили. Мы не хотим. А они делают всё, чтобы нам было им проще дать, чем объяснить почему не хочется.
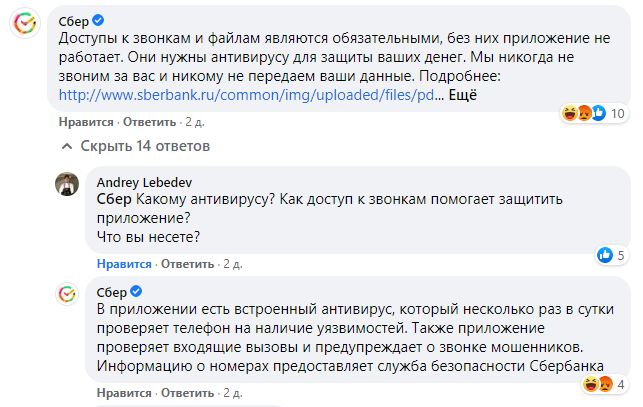
Сбер не одинок. Такая же ситуация и с ВТБ, с которым мы год судимся за закрытие счёта.
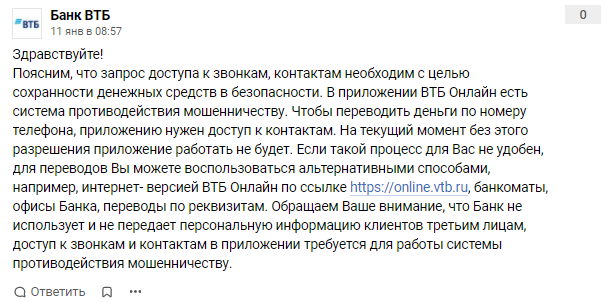
Кто-то даёт добро банкам к с своим личным данным не глядя, а потом банки используют эти данные.
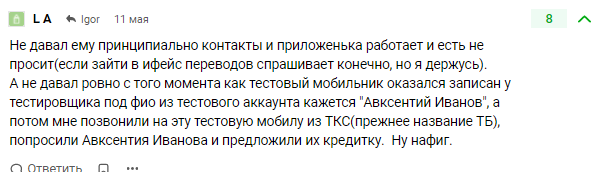
Когда сталкиваешься со СПАМом целенаправленным и понимаешь, что кое-кто слил персональные данные, то уже начинаешь относиться к ним куда бережнее.
Ещё у нас тут Ситибанк и Совкомбанк отличились, если вы клиент этих банков и живёте за границей, то банк считает, что приложение вам не должно быть доступно.
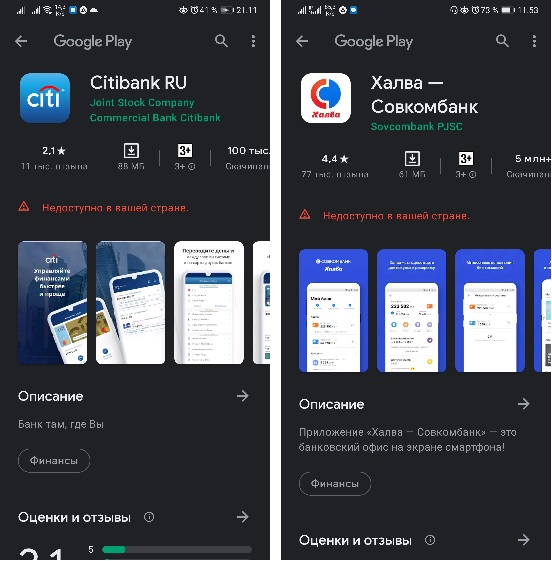
Анализ приложений известных банков
Мы решили сделать анализ приложений основных банков. Проанализировать три типа мобильных приложений банка:
- для физических лиц;
- для юридических лиц;
- и брокерские приложения для инвестиций в ценные бумаги.
Все сведения мы свели в таблицу. Теперь вы можете заранее выбирать нормальный банк, которые не лезет вам нагло в штаны ваш смартфон за вашими данными.
Ситуация не такая уж и угрожающая. Но пока неизвестно куда тренд идёт. Важно, чтобы все клетки в таблице стали зелёными, а не количество красных увеличилось.
Права доступа запрашивают почти все. И в идеале надо зелёными отмечать только тех, кто не запрашивает никаких прав доступа, а жёлтым цветом отмечать тех, кто запрашивает, но работает, если в правах доступа отказано. Если представители банков всё же отреагируют на наши недовольства, то через годик будет уместно повторить тестирование.
Проблема копий паспорта
И чтобы два раза не вставать поговорим про копии паспортов ещё. Нигде никаким законом не предписано коллекционировать копии паспортов. Смысла в их коллекционировании нет. Например, у нас в ITSOFT были перегибы на местах, когда сотрудники брали копии паспортов, но я это запретил делать категорически.
Рынку вообще нужна система идентификации по одному ИНН+TOTP вместо кучи реквизитов и персональных данных.
Никогда никому старайтесь не давать копии паспортов. Всегда требуйте законное обоснование, чтобы потом кредит на вас не повесили или ещё что, а вам не пришлось доказывать, что подпись не ваша. Если же там упираются, то когда снимаете копию с паспорта нужно приложить 2-3 листочка на пустое место в паспорте с указанием куда предоставляется копия паспорта. Потом такой копией невозможно воспользоваться, если она уйдёт на чёрный рынок. А у вас будет хотя бы теоретическая возможность привлечь виновника к ответственности в суде.
63-ФЗ об электронной подписи принят уже лет 10 как. Но банки его игнорируют и упорно не хотят работать с документами подписанными УКЭП, хотя согласно п. 1 ст. 6 63-ФЗ они обязаны. По сути мы уже год с ВТБ за это и судимся.
Возможные решения проблемы
Пинать и стыдить постоянно банки и всех, кто пытается без нужды получить доступ к нашим данным. Проверьте какие права имеют все ваши мобильные приложения и запретить всё лишнее. Это можно сделать в Настройки → Приложения → Менеджер настроек. Не бойтесь запретить нужные права, если потребуются, потом можно всегда разрешить.
Если вы не пишете видео со звуком из Facebook и Instagram, то этим приложениям не нужен доступ к микрофону.
Если вы используете приложения соцсетей только для чтения и не постите фотки, то и доступ к камере им ни к чему.
Зачем доступ к камере смартфона имеют некоторые банковские приложения вообще непонятно. Ещё они доступ к диску имеют. Они вполне могут работать и без него.
Тем банковским приложениям, которые отказываются работать без прав ставим единицу в рейтингах Google Play, пишем отзывы на банкиру.
С этим нужно что-то делать на законодательном уровне. Отчасти даже сделано — ст. 5 152-ФЗ. Там сказано, что собирать персональные данные можно только те, которые реально нужны. Есть ст. 15 152-ФЗ, где запрещено без нашего согласия использовать наши данные для того, чтобы нам что-то впарить. Но банки в своих кабальных договорах уже получают от нас согласие и большинство это подписывает не глядя. Хотя согласно закону мы можем отказать банку в части его хотелок. Тут нужно внимательно читать договор и приложения к нему.
Совсем отвратительно то, что согласно ст. 14 152-ФЗ мы не можем получить информацию об обработке наших данных указанную в п. 7., так как согласно подпункту 3) п. 8 наше право может быть ограничено. Банк же всегда может сослаться, что он залезает к нам в трусы смартфон не чтобы лучше нам рекламу показывать и продвигать свои услуги, а чтобы с терроризмом бороться. Мало ли кто чего не то думает про власть.
Банки ловили уже за руку на утечке персональных данных, но им ничего не было по сути, а пострадавшие клиенты существенных компенсаций не получали.
Сейчас пора предвыборных кампаний начинается. Можно обратиться к депутатам и к кандидатам в депутаты, что есть конкретная проблема. Отличный повод с ними познакомиться. Со своими я знакомился в битве за поправками против судебных приказов. В очередной раз напишу письма со ссылкой на данную статью. Тема очень больная. Статей и откликов много. Давно пора навести порядок в том, какие данные банки могут получать, а какие не могут. Ст. 5 152-ФЗ должна работать, а те, кто без необходимости собирает данные, должны за это дело отвечать очень серьёзно и не перед государством, а перед физическими лицами. А то права нарушаются наши, а штрафы собирает государство обычно. В результат я, конечно, не верю, но времени это тоже много не занимает.
В ЦБ РФ жалобы писать бесполезно, они там одни отписки дают, что не вправе вмешиваться в деятельность банков.
Если у вас есть возможность совсем не пользоваться телефонной связью, то лучше не пользуйтесь. Банки почему-то не внедряют общение через Telegram. Мы давно внедрили и всем рекомендуем телебота. Телефонная связь пишется в нескольких местах. Все данные озвученные по телефонной связи почти в открытом доступе. Прослушки сливают регулярно в сеть и к вашим телефонным переговорам имеет доступ большой круг лиц.
Не светите личную мобилу для банков.
В идеале СМС принимать на одном телефоне, а приложение банка на другом.
Совсем в идеале банкам уйти от СМС и сим-карт. Сим-карты бывает и подделывают в смысле перевыпускают незаконно. И СМС-ки дорого стоят. Ведь TOTP куда безопаснее и дешевле. Но банкам, за редким исключением, почему-то проще за смски платить, чем перейти на аппаратные токены. Сейчас начали внедрять некоторые банки программные генераторы кодов, но они инициализируются через смс, т.е. деньги они экономят, а безопасности не дают.
Дата-центр ITSOFT — размещение и аренда серверов и стоек в двух дата-центрах в Москве. За последние годы UPTIME 100%. Размещение GPU-ферм и ASIC-майнеров, аренда GPU-серверов, лицензии связи, SSL-сертификаты, администрирование серверов и поддержка сайтов.