Поставщики служб шифрования
Это нерекомендуемый API. Новое и существующее программное обеспечение должно начать использовать API-интерфейсы шифрования следующего поколения. Корпорация Майкрософт может удалить этот API в будущих выпусках.
Поставщик служб шифрования (CSP) содержит реализации криптографических стандартов и алгоритмов. Как минимум, CSP состоит из библиотеки динамической компоновки (DLL), которая реализует функции в CryptoSPI ( системный программный интерфейс). Большинство CSP содержат реализацию всех собственных функций. Однако некоторые поставщики служб конфигурации реализуют свои функции в основном в служебной программе на основе Windows, управляемой диспетчером управления службами Windows. Другие реализуют функции на оборудовании, например интеллектуальный карта или безопасный сопроцессор. Если поставщик служб конфигурации не реализует собственные функции, библиотека DLL выступает в качестве сквозного уровня, упрощая обмен данными между операционной системой и фактической реализацией CSP.
Этот раздел содержит следующие темы.
| Раздел | Содержимое |
|---|---|
| Типы поставщиков шифрования | Типы поставщиков служб шифрования — это семейства поставщиков служб шифрования, которые используют форматы данных и криптографические протоколы. Форматы данных включают схемы заполнения алгоритмов, длину ключей и режимы по умолчанию. |
| Поставщики служб шифрования Майкрософт | Подробные сведения о CSP, доступные в настоящее время от корпорации Майкрософт. |
Ошибка при импорте PFX-файла SSL в хранилище личных сертификатов локального компьютера с помощью диспетчера IIS
Эта статья поможет устранить ошибку, которая возникает при попытке импортировать PFX-файл SSL-файла сертификата закрытого ключа (PFX) в хранилище персональных сертификатов локального компьютера с помощью диспетчера Microsoft IIS (IIS).
Оригинальная версия продукта: службы IIS
Исходный номер базы знаний: 919074
В статье содержатся сведения об изменении реестра. Перед внесением любых изменений в реестр, создайте его резервную копию. и изучить процедуру его восстановления на случай возникновения проблемы. Дополнительные сведения о резервном копировании, восстановлении и изменении реестра см. в разделе сведений о реестре Windows для опытных пользователей.
Симптомы
Вы пытаетесь импортировать PFX-файл SSL в хранилище личных сертификатов локального компьютера. В этой ситуации может возникнуть один из следующих симптомов в зависимости от способа импорта PFX-файла:
-
При попытке импортировать PFX-файл с помощью диспетчера IIS вы получите следующее сообщение об ошибке:
Не удается импортировать PFX-файл. Либо вы ввели неправильный пароль для этого файла, либо срок действия сертификата истек.
Произошла внутренняя ошибка. Это может быть либо профиль пользователя недоступен, либо импортируемый закрытый ключ может потребовать поставщика служб шифрования, который не установлен в системе.
Причина
Это происходит, когда выполняется одно или несколько из следующих условий:
- У вас недостаточно разрешений для доступа к DriveLetter:\Documents and Settings\All Users\Application Data\Microsoft\Crypto\RSA\MachineKeys папке на компьютере.
- Существует подраздел стороннего реестра, который запрещает службам IIS доступ к поставщику служб шифрования.
- Вы вошли на компьютер удаленно через сеанс служб терминалов. Профиль пользователя не хранится локально на сервере, на котором включены службы терминалов.
Чтобы устранить эту проблему, используйте одно из следующих решений в соответствии с вашей ситуацией.
Решение 1. Установка правильных разрешений для папки MachineKeys
Если у вас недостаточно разрешений на DriveLetter:\Documents and Settings\All Users\Application Data\Microsoft\Crypto\RSA\MachineKeys доступ к папке на компьютере, задайте правильные разрешения для папки.
Дополнительные сведения о настройке разрешений для папки MachineKeys см. в разделе «Разрешения по умолчанию» для папок MachineKeys.
Решение 2. Удаление подраздела стороннего реестра
Неправильное изменение параметров системного реестра с помощью редактора реестра или любым иным путем может привести к возникновению серьезных неполадок. Из-за них может потребоваться переустановка операционной системы. Компания Microsoft не может гарантировать, что эти проблемы могут быть решены. Вносите изменения в реестр на ваш страх и риск.
Если существует следующий подраздел реестра, удалите его:
HKEY_USERS\Default\Software\Microsoft\Cryptography\Providers\Type 001
После удаления этого подраздела реестра службы IIS могут получить доступ к поставщику служб шифрования.
Решение 3. Локальное хранение профиля пользователя для сеанса служб терминалов
Если профиль пользователя для сеанса служб терминалов не хранится локально на сервере с включенными службами терминалов, переместите профиль пользователя на сервер, на котором включены службы терминалов. Кроме того, можно использовать перемещаемые профили.
Статус
Такое поведение является особенностью данного продукта.
Импорт pfx сертификата — Произошла внутренняя ошибка
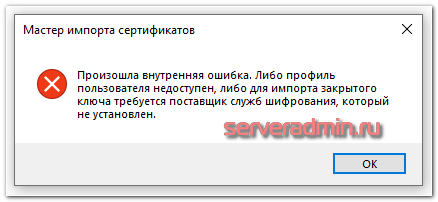
Столкнулся лично с непонятной ошибкой при импорте в Windows обычного сертификата с закрытым ключом. Получал сообщение: «Произошла внутренняя ошибка. Либо профиль пользователя недоступен, либо для импорта закрытого ключа требуется поставщик служб шифрования, который не установлен.» Не смог воспользоваться им на другом компьютере, когда возникла необходимость. Ошибка была совершенно неинформативная, так что пришлось разбираться с проблемой.
Онлайн-курс по Kubernetes – для разработчиков, администраторов, технических лидеров, которые хотят изучить современную платформу для микросервисов Kubernetes. Самый полный русскоязычный курс по очень востребованным и хорошо оплачиваемым навыкам. Курс не для новичков – нужно пройти вступительный тест.
Как я уже сказал во вступлении, нужно было воспользоваться сертификатом, который изначально выпущен для работы с сервисами Контур. На другом компьютере нужно было зайти в личный кабинет ИП в налоговой. Для этого с исходного компьютера сначала экспортировали закрытый ключ в файл формата .pfx и сам сертификат в виде файла с расширением .cer.
По неизвестной причине на другом компьютере не получалось импортировать закрытый ключ. При попытке это сделать, получал ошибку:
Доступа к исходному компьютеру уже не было. Нужно было разбираться на месте. Не буду рассказывать про всё то, что пробовал. Скажу сразу, в чём была причина ошибки конкретно у меня. Либо кончилась лицензия на Крипто ПРО, либо не совпадала версия с той, что была изначально. Так как я почти одновременно выполнил оба действия — установил лицензию и обновил версию, не знаю, что в итоге произошло.
Сертификаты, выпущенные Контуром, уже содержат в себе лицензию Крипто ПРО, так что специально с ней что-то делать не надо. Когда ты постоянно пользуешься сервисами с сертификатами, следить за лицензией и что-то делать с ней не обязательно. Проблема возникает конкретно при импорте.
В итоге решил проблему с ошибкой импорта pfx сертификата просто. Зашёл на сервис help.kontur.ru и выполнил диагностику компьютера. Одним из рекомендуемых действий было обновление Крипто ПРО и установка лицензии. Выполнил оба действия и после этого сертификат был успешно импортирован.
После этого смог воспользоваться личным кабинетом ИП в налоговой. Сразу могу сказать, что причин упомянутой ошибки может быть очень много. Я натыкался в процессе поиска на разные варианты исправления. Кому-то помогала переустановка Windows, кому то новый экспорт и импорт, кому-то ещё что-то.
Онлайн курс по Kubernetes
Онлайн-курс по Kubernetes – для разработчиков, администраторов, технических лидеров, которые хотят изучить современную платформу для микросервисов Kubernetes. Самый полный русскоязычный курс по очень востребованным и хорошо оплачиваемым навыкам. Курс не для новичков – нужно пройти вступительный тест.
- устали тратить время на автоматизацию?
- хотите единообразные окружения?
- хотите развиваться и использовать современные инструменты?
- небезразлична надежность инфраструктуры?
- приходится масштабировать инфраструктуру под растущие потребности бизнеса?
- хотите освободить продуктовые команды от части задач администрирования и автоматизации и сфокусировать их на развитии продукта?
Ошибка, выявленная поставщиком служб шифрования Windows | Ключ не существует, код ошибки 2148073485
При подписании документов PDF в Acrobat или Acrobat Reader появляется следующее сообщение об ошибке:
«Поставщик служб шифрования Windows сообщил об ошибке: ключ не существует. Код ошибки: 2148073485»
Дополнительная информация: SHA256 – хеш-алгоритм по умолчанию в Acrobat, начиная с версии 9.1. Однако в предыдущих выпусках, если устройство (например, интеллектуальное устройство чтения или маркер USB) или его драйвер не поддерживали SHA256 или более высокие значения хеша, Acrobat или Reader во избежание ошибок автоматически переходили к использованию хеширования SHA1 при создании подписи.
Изменения в Acrobat или Reader (15.016.20039): с выпуском Acrobat и Acrobat Reader № 15.016.20039 Adobe обеспечивает использование требуемого алгоритма хеширования. Из-за высокого потребительского спроса в отношении соблюдения требований регулирующих органов и отрасли Adobe удалил автоматический переход к хешированию SHA1. Именно поэтому появляется сообщение об ошибке и последующее подписание завершается ошибкой, если требуемый алгоритм хеширования не поддерживается.
Решение. Проверьте наличие обновленной версии драйвера
За получением информации об обновленном драйвере, который может устранить эту ошибку, обратитесь к производителю устройства или драйвера подписи.
Если запрошенные алгоритм хэширования не поддерживается устройством подписи, решение заключается в установке значения ключа реестра aSignHash равным SHA1, как описано на этой странице. Однако не следует применять этот подход, так как в результате SHA1 будет установлен в качестве алгоритма хеширования по умолчанию для всех подписей, что не рекомендуется в отрасли. Следовательно, корпорация Adobe настоятельно рекомендует обращаться к производителю устройства или драйвера подписи за получением нового устройства или драйвера, который поддерживает SHA256 или более высокие значения хеша.