Линии защиты компании. Карта гарантий
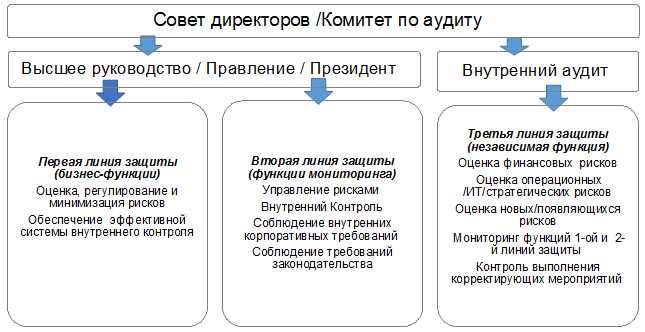
Структурные подразделения формируют первую линию защиты с помощью механизмов контроля, отвечающих за внедрение элементов управления рисками в процесс принятия решений и ключевые бизнес-операции компании. Структурные подразделения являются владельцами рисков и несут ответственность за выявление, управление, снижение уровня рисков, анализ и формирование отчетности по ключевым рискам. Руководители структурных подразделений обязаны разработать, внедрить и обеспечить функционирование контрольных процедур в курируемых бизнес-процессах.
Вторая линия защиты
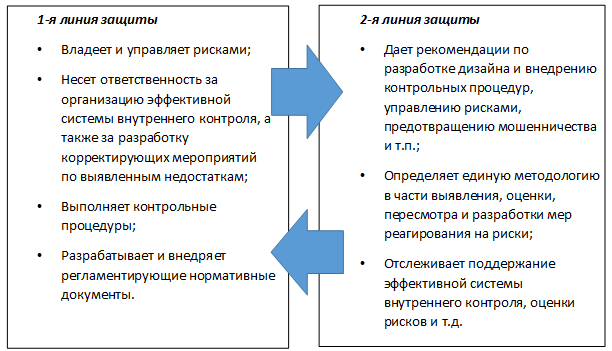
Подразделения, отвечающие за управление рисками в компании, разрабатывают и внедряют методологический подход к управлению рисками, определяют стандарты и координируют действия компании в области управления рисками, включая соответствующие процессы, технологии и культуру. В компетенцию этих подразделений не должна входить ответственность за своевременное выявление и оценку рисков, т.к. этим занимаются подразделения первой линии защиты. Во вторую линию обычно входят подразделения, ответственные за управление рисками, систему внутреннего контроля, безопасность, комплаенс, юридическое сопровождение и т.п. Они обеспечивают непрерывный мониторинг процесса разработки и функционирования контрольных процедур, относящихся к первой линии защиты, консультируют по вопросам управления рисками, проводят обучение сотрудников компании. Сопоставление 1-й и 2-й линий защиты:
Третья линия защиты
- перечень бизнес-процессов компании;
- перечень рисков компании;
- владельцы риска (ответственные за управление рисками организации);
- субъекты системы внутреннего контроля, осуществляющие мониторинг/оценку в отношении каждого из рисков.
Рекомендуйте статью коллегам:
читать всем! стоит ознакомиться не интересно 35 человек проголосовало
Координация и взаимодействие участников системы управления рисками и внутреннего контроля: Модель «Три линии защиты»
Стоимость организации создается, повышается или снижается в зависимости от решений и действий, которые принимает менеджмент в условиях динамичного изменения бизнес-среды и высокого уровня неопределенности.
Автор: Лариса Баскакова
Преподаватель-консультант
Успешная реализация стратегии и достижение бизнес-целей организации зависят от эффективности управления рисков.
Кто несет ответственность за снижение рисков до приемлемого уровня? Как избежать дублирования функций и обеспечить должное рассмотрение ключевых рисков? Кем должен проводиться мониторинг и своевременное информирование высшего руководства и совета директоров?

Модель «Три линии защиты» предлагает сбалансированный подход в определении роли и ответственности всех участников системы управления рисками (СУР).
В любой организации каждый сотрудник несет совместную ответственность за управление рисками в рамках своего функционала.
1-я линия:
Бизнес-функции
Функциональное и линейное руководство несут ответственность за разработку и внедрение процессов управления рисками и внутреннего контроля
- Наличие необходимой квалификацией в пределах своей области деятельности
- Выявление, измерение, мониторинг и контроль за рисками
- Состав и уровень рисков анализируется на постоянной основе
- Выявление неадекватных процессов и определение мер по совершенствованию бизнес-процессов
- Формирование и предоставление отчетности
- Взаимодействие со структурными подразделениями второй линии
2-я линия: Мониторинговые функции
Подразделения компании, наделенные монито-ринговыми функциями
- Содействие линейному руководству в проектировании и разработке процессов и средств контроля для управления рисками
- Разработка рекомендаций и методологии по практическому применению политик и процедур
- Мониторинг адекватности и эффективности управления рисками и внутреннего контроля
- Формирование и предоставление отчетности высшему руководству и совету директоров по рискам и внутреннему контролю
- Обеспечение системы управления рисками
- Идентификация и мониторинг событий, влияющих на риски и контроли
- Способствуют соблюдению показателей риск-аппетита и допустимого уровня риска
- Взаимодействие и консультирование структурных подразделений первой линии
- Проведение обучения по управлению рисками и внутреннего контроля.
3-я линия: Внутренний аудит
Функция внутреннего аудита отвечает за предо-ставление независимой оценки и подготовку рекомендаций в области корпоративного управления, управления рисками, внутреннего контроля.
- Совет директоров несет ответственность за осуществление надзора за культурой, возможностями и практикой управления рисками организации
- Совет директоров утверждает стратегию в отношении управления рисков и внутреннего контроля
- Совместно с высшим руководством, доводят ее до сведения всей компании
- Высшее руководство ответственно за разработку и внедрение утвержденной Советом директоров политики управления рисками и внутреннего контроля. Совершенствование процессов управления рисками для реализации стратегии и достижения поставленных бизнес-целей
Подведем итоги
Универсального подхода к этой модели не существует, каждая организация уникальна, и адаптация модели зависит от многих факторов: стратегия и размер организации, уровень зрелости СУР, организационная культура и многие другие. Тем не менее, организация может взять за основу положения данной модели и разработать конкретные руководства по определению и внедрению линий подотчетности и взаимодействия всех участников системы управления рисков.
Статьи авторов по вашим интересам.
Получайте рассылку Академии бизнеса EY
Обучайтесь вместе с профессионалами
| Все тренинги |
| Тренинги по теме |
Нужна консультация?
Мы свяжемся с вами
Координатор
Сабира Комекова
Астана:
Тел.: +7 717 258 0347
Адрес: ул. Достык, 16
Бизнес-центр «Talan Towers Offices»
Алматы:
Тел.: +7 (727) 259 6227
Адрес: пр. Аль-Фараби, 77/7
Бизнес-центр «Esentai Tower»
- Политика конфиденциальности
- Оферта
- Защита персональных данных
Copyright 2024 © EY. All rights reserved.
Название EY относится к глобальной организации и (или) к одной или нескольким компаниям,
входящим в состав Ernst & Young Global Limited, каждая из которых является отдельным юридическим лицом.
Ernst & Young Global Limited − юридическое лицо, созданное в соответствии с законодательством Великобритании,
− является компанией, ограниченной гарантиями ее участников, и не оказывает услуг клиентам.
4.1. Субъекты первой линии защиты
Первая «линия защиты» включает в себя процесс управления операционными рисками на уровне каждого подразделения банка, его процессов, средств и ресурсов (децентрализованный подход).
Если эти субъекты департаментов не оформлены должным образом[8], то риск-менеджеры оказывают помощь этому подразделению для соответствующего их оформления[9] и обучения.
4.1.1.2. Обязанность риск-координатора – организовать и контролировать выполнение сотрудниками своего департамента и региональными сотрудниками следующих риск-процедур:
4.1.1.3. Риск-координатор для эффективного выполнения обязанностей, перечисленных в предыдущем пункте, имеет право:
1. Принимать решения по обнаруженным операционным рискам зеленой зоны (уровня «допустимый»)[12] – о мерах по устранению риска (или) об оставлении риска без его устранения.
4. Давать обязательные для исполнения указания курируемым экспертам по инцидентам, регистраторам о выполнении ими положений настоящих Рекомендаций, контролировать исполнение этих указаний.
5. Получать от любых подразделений банка и их сотрудников информацию о состоянии операционных рисков и эффективности управления ими (относительно рисков, прямо связанных с департаментом).
8. Назначать экспертов по инцидентам в департаменте и среди региональных сотрудников (в случае если департамент и региональные сотрудники работают с инцидентами), а также контролировать их работу.
4.1.1.4. О выполнении этих задач риск-координатор отчитывается перед риск-менеджером с периодичностью, установленной нормативными документами банка.
4.1.2.3. Эксперт по инцидентам для эффективного выполнения обязанностей, перечисленных в предыдущем пункте, имеет право:
4. Обращаться к курирующему риск-координатору и риск-менеджерам для получения разъяснений об управлении операционными рисками, а также для эскалации проблем управления операционными рисками, которые не удалось разрешить на своем уровне.
4.1.2.4. О выполнении этих задач эксперт по инцидентам отчитывается перед курирующим риск-координатором и риск-менеджером с периодичностью, установленной нормативными документами банка.
4.1.3.1. Регистраторы[15] – это все сотрудники подразделений, так как в рамках выполнения своих функций они могут обнаруживать инциденты и проблемы, вызывающие операционный риск.
1. Осуществлять действия по сохранению жизни и здоровья сотрудников и клиентов и предпринимать первичные действия по минимизации ущерба от инцидента (при наличии такой обязанности).
При необходимости регистратор обязан также оказывать помощь эксперту по инцидентам, риск-координатору и риск-менеджеру в организации риск-процедур, перечисленных в разделе 6.
2. Ставить вопрос перед риск-координатором и риск-менеджером о необходимости изменения нормативных документов и процедур, имеющих проблемы[16].
4.1.3.4. Контроль за исполнением всеми сотрудниками подразделений обязанностей регистраторов осуществляет тот риск-координатор, чей департамент курирует этих сотрудников.
Какие риски могут грозить пользователям онлайн-сервисов Сбербанка | Юридические тонкости | Яндекс Дзен
Вы, как и я обеспокоены новым законом о категоризации инвесторов и хотите заранее обеспечить себе беспроблемную работу на Московской бирже.
Мнение эксперта
Черноволов Петр Васильевич, старший консультант банка
Если у вас есть вопросы, задавайте их мне.
Задать вопрос эксперту
Нет, уйти от налогов и украсть деньги у простого работяги — вещи совсем разные.
Кроме того, в первом случае ты работаешь на крупную организацию — ФСБ. А если у вас еще есть вопросы, задавайте их мне!
Интегрированное управление рисками на примере ОАО «Сбербанк»; Студопедия
Поэтому прежде чем подключаться к электронным сервисам Сбербанка, подумайте, насколько вам это необходимо, учитывая те риски, которые за этим следуют.
❗Голосуйте в нашем опросе:
Понравилось? Поделись с друзьями:
Еще по теме:
 Что Такое Мониторинг и Управление Рисками • Проводите диверсификацию · Анализ контрольных списков. Контрольные списки представляют собой перечни рисков, составленные на основе информа.
 Вид Финансового Риска Содержание Финансового Риска • © cyberpedia.su 2017-2022 — Не является автором материалов. Исключительное право сохранено за автором текста. Если.
 Альфа Лаб Официальный Сайт Каталог • Налоговые декларации 13. Уничтожение персональных данных – любые действия, в результате которых персональные данные уничтожаются безвоз.
 Как Рассчитать Цену Ликвидации Binance • Порядок и тестирование Теперь вы подкованы в сленге, можно начинать торговые операции. На спотовой площадке существует три вида торговых .
Оставить отзыв Отменить ответ
Публикуя свою персональную информацию в открытом доступе на нашем сайте вы, даете согласие на обработку персональных данных и самостоятельно несете ответственность за содержание высказываний, мнений и предоставляемых данных. Мы никак не используем, не продаем и не передаем ваши данные третьим лицам.
Модель 3LOD – «Три линии защиты»
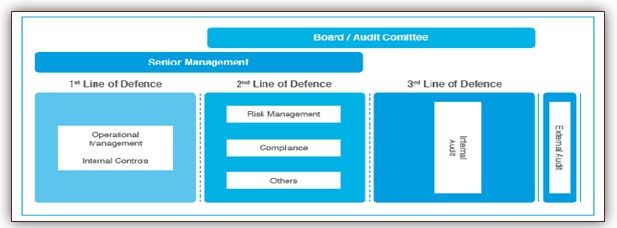
В 2013 году, обобщив мировой опыт эффективного ведения бизнеса, международный Институт внутренних аудиторов (The IIA) разработал и представил мировому бизнес сообществу модель «Трех линий защиты» (или “3LOD” – от “3 Lines of Defense”). Модель трех линий защиты проводит взаимосвязь между менеджментом, рисками и контролем.
На первый взгляд, данная модель ориентирована скорее на крупные компании. В представленной на рис. 1 и 2 модели присутствуют такие понятия, как совет директоров/комитет по аудиту, внутренний аудит, комплаенс-контроль.
В действительности, это обобщенная модель и ее применяют вне зависимости от масштабов бизнеса. Небольшие компании, как правило, адаптируют модель под свою деятельность и ограничиваются первой и второй линией. Третья линия защиты, а именно внутренний аудит, как отдельное структурное подразделение, создается, как правило, в масштабных компаниях со сложной иерархической структурой.
Как показано на рис.1 и 2 Модель 3LOD наглядно демонстрирует, что при условии разграничения соответствующих функций в структуре компании на всех уровнях управления, система внутреннего контроля и управления рисками помогает достигать цели организации, предотвращает и минимизирует нежелательные события (риски).
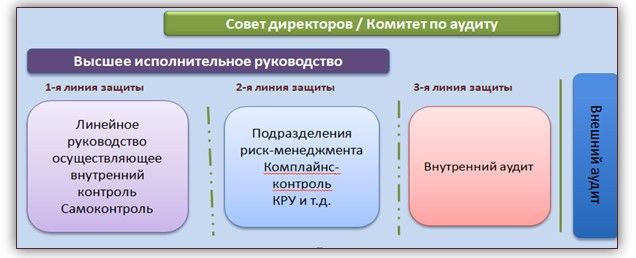
1-ая линия защиты (бизнес-функции) – означает линейное руководство, а также самоконтроль работников при выполнении операций, которые несут ответственность за оценку, регулирование и минимизацию рисков, а также за обеспечение эффективного функционирования системы внутреннего контроля.
Структурные подразделения выявляют риски по процессам, разрабатывают, внедряют и выполняют контрольные процедуры, в том числе предпринимают меры противодействия негативным событиям, тем самым создают первую защитную линию внутреннего контроля. По итогам проведенной работы, по контролю и рискам, формируется управленческая отчетность. Субъекты первой линии постоянно анализируют свою деятельность на предмет возникновения рисков, путем задаваемых вопросов: «Что может пойти не так?», «Что я еще не учел?», «С какими рисками мы сталкиваемся?», «Как можно добиться результатов, предотвращая возникновение рисковой ситуации?».
Успех защиты на первой линии во многом зависит от внутреннего желания персонала смотреть на выполняемую работу чуть более широко, чем сфера их специализации. Ведь оценивая надежность внутреннего контроля, мы отвечаем не только на вопрос – «что может случиться?», главное ответить на вопрос – «что сделано, чтобы не случилось?». Такой подход является основой внутреннего контроля. Каким путем достигается эффективность защиты на первой линии, рассмотрим в статье об обязательных элементах внутреннего контроля.
2-ая линия защиты (функции мониторинга) – это поддержка и постоянный мониторинг внедрения практики управления рисками, внутреннего контроля, соблюдения законодательства и административных правил, внутренних нормативных актов и расследования фактов недобросовестных действий. В зависимости от масштабов деятельности организации, вторая линия для крупных компаний, может состоять из специализированных подразделений внутренних контролеров и риск-менеджеров, таких как контрольно-ревизионный отдел, служба внутреннего контроля, подразделения контроля рисков и т.д. Компании меньшего масштаба, зачастую, выделяют ресурсы из имеющегося кадрового состава специалистов, имеющих опыт и разделяющих ценности организации, на совмещенную работу, а также пользуются услугами привлеченных лиц (аутсорсинг).
В компетенцию структурных единиц второй линии защиты обычно не входит ответственность за своевременное выявление и оценку рисков. Это функционал первой линии, однако аналитика угроз, а также консолидация информации по рискам и ее представление менеджменту является их прямой функцией. Если предположить, что компания имеет филиалы, или состоит из нескольких организаций, то координация и распространение практики и опыта по контролю и управлению рисками, также будет являться задачей специалистов второй линии. Между первой и второй линией должен быть налажен беспрепятственный обмен данными и четко распределены роли и обязанности по процессам управления рисками и внутреннего контроля.
3-я линия защиты (независимая функция) – предоставляет высшему руководству (как правило, совету директоров или комитету по аудиту) объективную информацию об эффективности управления рисками, и дает свою оценку надежности системы внутреннего контроля. Внутренний аудит проводит проверки процессов, по результатам которых подготавливает отчетность с выводами о контроле и рисках на первой и второй линиях. Объективность внутреннего аудита достигается путем разделения подчиненности. То есть административно, внутренний аудит подчиняется генеральному директору, а функционально, совету директоров. Как правило, назначение лица на должность руководителя службы внутреннего аудита также проводится Советом директоров. Службу внутреннего аудита могут себе позволить компании с достаточным количеством ресурсов.
Так в 208-ФЗ «Об акционерных обществах» статья 87.1. п.2. сказано: «Должностное лицо, ответственное за организацию и осуществление внутреннего аудита (руководитель структурного подразделения, ответственного за организацию и осуществление внутреннего аудита), назначается на должность и освобождается от должности на основании решения совета директоров (наблюдательного совета) публичного общества. Условия трудового договора с указанными лицами утверждаются советом директоров (наблюдательным советом) публичного общества.
4-ой линия защиты (внешний аудит) – контроль со стороны внешнего аудита. То есть, эта линия защиты, которая находится за рамками компетенций менеджмента, поэтому отображается за сплошной чертой на схеме. Серьезные недостатки системы внутреннего контроля, отмеченные в ходе аудиторской проверки, а также рекомендации по их устранению аудиторы отражают в аудиторских заключениях и информируют руководство проверяемого экономического субъекта.
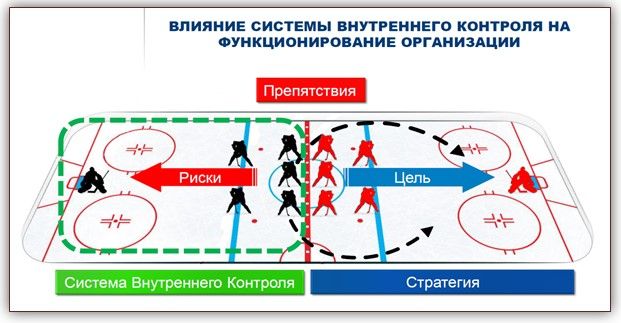
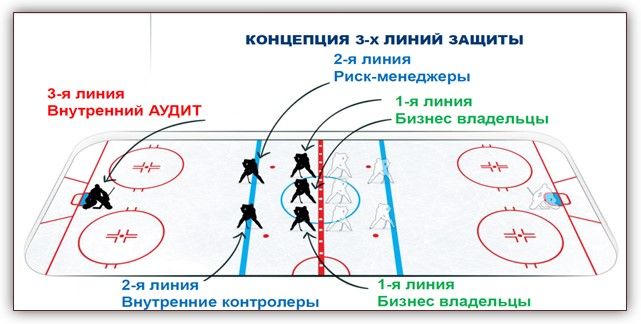
На Рис. 3 и 4 – «Влияние системы внутреннего контроля на функционирование организации»[i] и «Концепция трех линий защиты», на примере хоккейного поля, представлена взаимосвязь между менеджментом, рисками, контролем, стратегией и достижением целей, то есть концепция Модели 3LOD.
[i] (права на изображение SAS Institute Inc.)
Основными причинами неэффективной и (или) ненадлежащей организации «Трех линий защиты» являются следующие:
- Отсутствие необходимой регламентации и методологии по системе внутреннего контроля и управления рисками.
- Слабое взаимодействие структурных единиц в части выявления рисков, разработки мер реагирования и мониторинга выявленных рисков.
- Отсутствие условий для выполнения систематического анализа процессов на предмет появления новых рисков и мониторинга уже имеющихся и т.д.
- Отсутствие компетенции или мотивации персонала в части выявления, разработки мер реагирования и мониторинга новых возникающих рисков.
Квалифицированное проектирование системы внутреннего контроля, качественная разработка методологии и регламентов, и их внедрение с учетом применения автоматизированных процедур, эффективно помогает организации в преодолении реальных и потенциальных препятствий и угроз на пути достижения бизнес-целей.